अनुमति नियंत्रण व्यापक पहुंच प्रश्न के पीछे तकनीकी तंत्र है - यह विशिष्ट सेटिंग्स और टॉगल हैं जो यह निर्धारित करते हैं कि प्रत्येक व्यक्ति सॉफ्टवेयर के भीतर क्या कर सकता है और क्या नहीं, केवल सामान्य "हां, कर्मचारी लॉग इन कर सकते हैं" से परे। हां, टीमों के लिए बनाए गए अधिकांश लेखांकन सॉफ़्टवेयर उपयोगकर्ता अनुमति नियंत्रण के कुछ स्तर प्रदान करते हैं, जो बुनियादी (कुछ पूर्वनिर्धारित भूमिकाएं) से लेकर बारीक (प्रति व्यक्ति व्यक्तिगत रूप से अनुकूलन योग्य अनुमतियां) तक होते हैं - नियंत्रण की गहराई काफी भिन्न होती है, और यह इसके लायक है यह समझना कि कौन सा प्रकार है आप वास्तव में प्राप्त कर रहे हैं।
अनुमति नियंत्रण के दो अलग-अलग स्तर
बुनियादी भूमिका-आधारित नियंत्रण पूर्वनिर्धारित भूमिकाओं का एक छोटा सा सेट प्रदान करता है - जैसे, "कर्मचारी" और "व्यवस्थापक" - प्रत्येक से जुड़ी निश्चित अनुमतियों के साथ। यह दृष्टिकोण स्थापित करना आसान है और छोटे व्यवसायों के लिए अच्छा काम करता है जहां कर्मचारियों की जिम्मेदारियां स्पष्ट रूप से परिभाषित होती हैं। उदाहरण के लिए, एक व्यवस्थापक के पास चालान, रिपोर्ट, ग्राहक रिकॉर्ड और सेटिंग्स तक पहुंच हो सकती है, जबकि स्टाफ सदस्यों को केवल बिलिंग और ग्राहक जानकारी तक पहुंच की आवश्यकता हो सकती है।
व्यवसायों को प्रत्येक उपयोगकर्ता के लिए व्यक्तिगत क्षमताओं को अनुकूलित करने की अनुमति देकर ग्रैन्युलर अनुमति नियंत्रण एक कदम आगे बढ़ता है। एक विशिष्ट स्टाफ सदस्य को रिपोर्ट देखने की अनुमति दी जा सकती है लेकिन चालान संपादित नहीं करने की, जबकि दूसरा कर्मचारी चालान बना सकता है लेकिन वित्तीय रिपोर्ट तक उसकी पहुंच नहीं है। ये अनुमतियाँ पूरी तरह से व्यापक भूमिकाओं पर निर्भर होने के बजाय व्यक्तिगत रूप से या विशिष्ट जिम्मेदारियों के अनुसार कॉन्फ़िगर की जाती हैं।
यह अंतर विशेष रूप से महत्वपूर्ण हो जाता है व्यापार बढ़ता है और अधिक कर्मचारी लेखांकन सॉफ्टवेयर का उपयोग करना शुरू करते हैं। प्रत्येक कर्मचारी को पूर्ण प्रशासनिक पहुँच देने से संवेदनशील वित्तीय जानकारी उजागर हो सकती है या महत्वपूर्ण रिकॉर्ड में अनपेक्षित परिवर्तन हो सकते हैं। दूसरी ओर, अत्यधिक प्रतिबंधात्मक अनुमतियाँ कर्मचारियों को नियमित कार्यों को कुशलतापूर्वक पूरा करने से रोक सकती हैं।
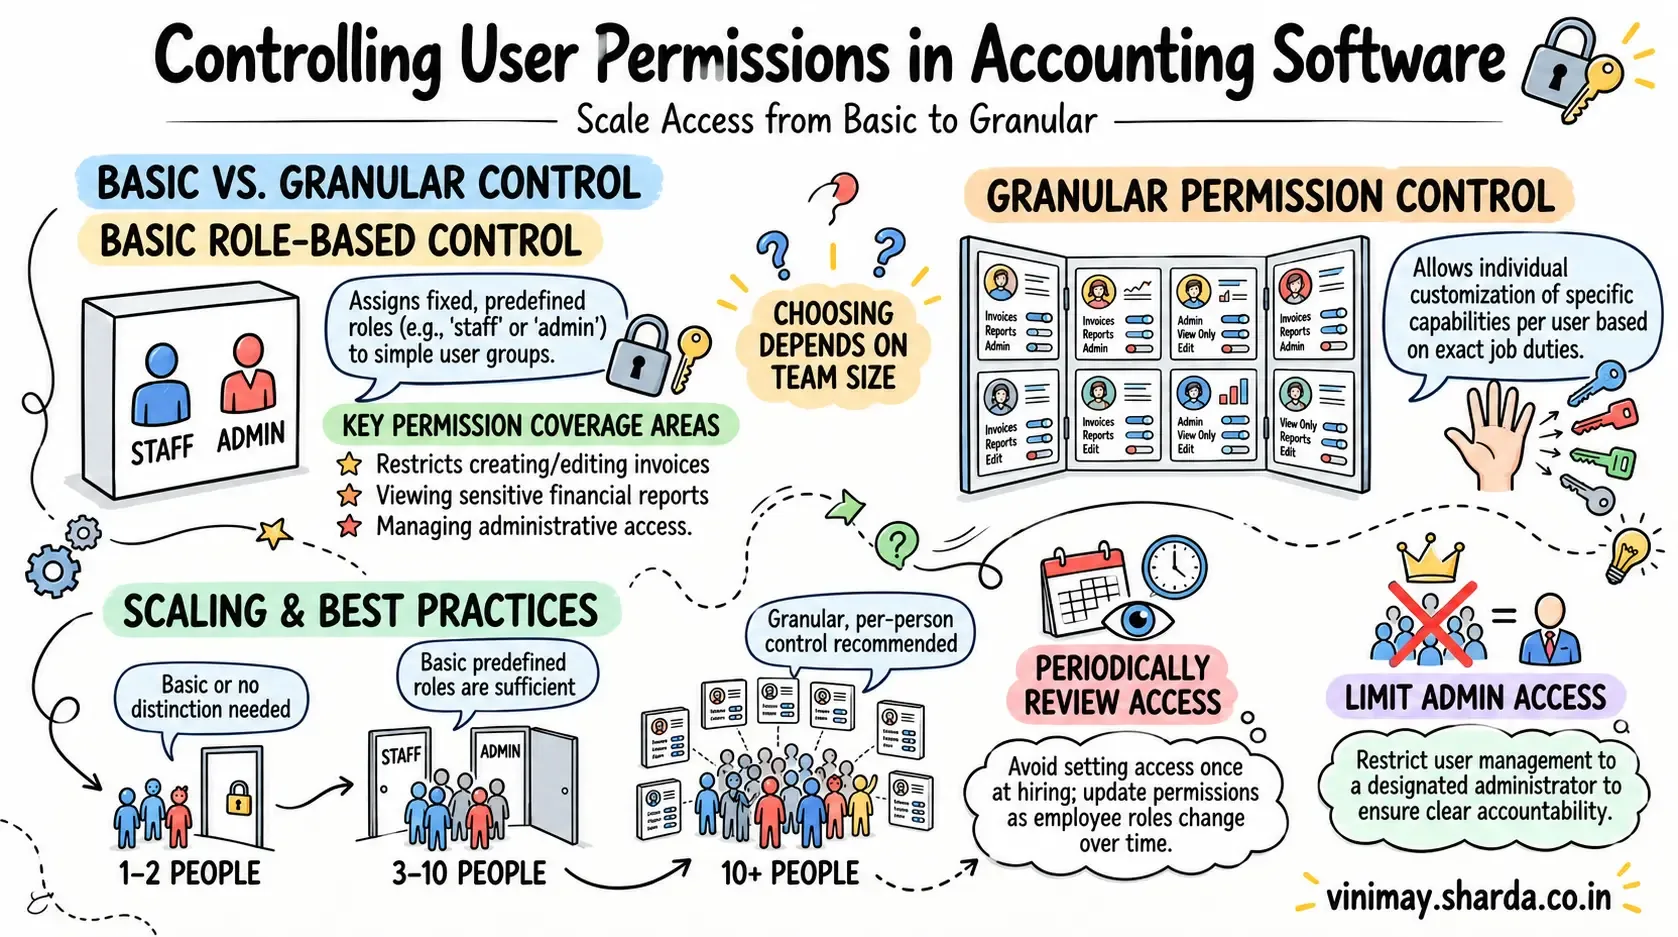
नए चालान या लेनदेन बनाना
मौजूदा रिकॉर्ड को संपादित करना या हटाना
वित्तीय देखना रिपोर्टों और सारांश
अन्य उपयोगकर्ताओं की पहुंच प्रबंधित करना (आमतौर पर केवल व्यवस्थापक)
संपूर्ण ग्राहक संपर्क सूची जैसे संवेदनशील विवरण देखना
जैसे-जैसे टीमें बढ़ती हैं, दानेदार नियंत्रण अधिक क्यों मायने रखता है
दो-व्यक्ति ऑपरेशन के लिए, बुनियादी भूमिकाएँ आमतौर पर पर्याप्त होती हैं। अलग-अलग कार्यों वाली एक बड़ी टीम के लिए - बिलिंग स्टाफ, इन्वेंट्री स्टाफ और आंकड़ों की समीक्षा करने वाला एक प्रबंधक - दानेदार नियंत्रण लोगों को दो व्यापक बकेट में फिट करने के लिए अधिक अनुदान या कम अनुदान देने के अजीब समझौते को रोकता है।
सेटअप आदत जो अनुमतियाँ वास्तव में काम करती है
अनुमतियाँ केवल तभी उपयोगी होती हैं जब समय-समय पर समीक्षा की जाती है - एक स्टाफ सदस्य की भूमिका अक्सर समय के साथ बदलती रहती है, और काम पर रखने पर सही ढंग से सेट की गई अनुमतियाँ समय-समय पर जाँच के बिना पुरानी हो सकती हैं, या तो विश्वास बढ़ने पर बहुत अधिक पहुँच प्रदान करना या पुरानी छोड़ देना भूमिका परिवर्तन के बाद पहुंच.
जहां विनिमय यह फिट बैठता है
विनिमय की अंतर्निहित संरचना आपकी योजना के आधार पर उपलब्ध विशिष्ट अनुमति ग्रैन्युलैरिटी के साथ, कई योगदानकर्ताओं से जुड़े रिकॉर्ड का समर्थन करती है। इस स्तर के नियंत्रण की आवश्यकता वाली टीमों के लिए, सटीक अनुमति विकल्पों की पुष्टि सीधे यह सुनिश्चित करती है कि फिट आपकी टीम की वास्तविक संरचना से मेल खाता है।
अक्सर पूछे जाने वाले प्रश्नों
1. भूमिका-आधारित और विस्तृत अनुमतियों के बीच क्या अंतर है?
भूमिका-आधारित पूर्वनिर्धारित श्रेणियों को निश्चित अनुमतियाँ प्रदान करता है; ग्रैन्युलर प्रति व्यक्ति अनुकूलन की अनुमति देता है।
2. क्या छोटे व्यवसायों को विस्तृत अनुमति नियंत्रण की आवश्यकता है?
आमतौर पर तुरंत नहीं- समान स्टाफ कार्यों वाली छोटी टीमों के लिए बुनियादी भूमिकाएं आम तौर पर पर्याप्त होती हैं।
3. क्या समय के साथ अनुमतियों की समीक्षा और अद्यतन किया जा सकता है?
हाँ, और यह समय-समय पर किया जाना चाहिए, क्योंकि कर्मचारियों की भूमिकाएँ और विश्वास का स्तर समय के साथ बदलता रहता है।
4. व्यवसायों द्वारा की जाने वाली सामान्य अनुमति संबंधी गलती क्या है?
काम पर रखने के समय एक बार अनुमतियाँ सेट करना और उन पर दोबारा गौर न करना, जिससे भूमिकाएँ विकसित होने के साथ पुरानी पहुँच हो जाती है।
5. क्या अन्य उपयोगकर्ताओं की अनुमतियों का प्रबंधन एक व्यक्ति तक ही सीमित होना चाहिए?
आमतौर पर हाँ, स्पष्ट जवाबदेही बनाए रखने के लिए, आमतौर पर व्यवसाय स्वामी या एक नामित व्यवस्थापक।
6. क्या अधिक बारीक नियंत्रण का मतलब अधिक सेटअप जटिलता है?
कुछ हद तक,हालाँकि यह सामान्य हैयह बड़ी, अधिक विविध टीमों के लिए एक उचित समझौता है।
7. क्या अनुमति स्तर किसी व्यक्ति द्वारा देखी जाने वाली रिपोर्ट को प्रभावित कर सकता है?
हां, वित्तीय रिपोर्ट देखना बुनियादी कर्मचारियों और प्रबंधन भूमिकाओं के बीच एक सामान्य अनुमति अंतर है।
8. क्या अनुमति नियंत्रण अलग-अलग लॉगिन के समान है?
संबंधित लेकिन विशिष्ट—अलग-अलग लॉगिन पहचानते हैं कि कौन कार्य कर रहा है; अनुमतियाँ यह निर्धारित करती हैं कि उस लॉगिन को क्या करने की अनुमति है।
9. क्या विनिमय अनुकूलन योग्य अनुमतियाँ प्रदान करता है?
यह आपकी विशिष्ट योजना पर निर्भर करता है—सीधे अपनी टीम की ज़रूरतों के लिए वर्तमान विकल्पों की पुष्टि करें।
10. मैं किसी भी स्टाफ सदस्य द्वारा उपयोग की जाने वाली आधार बिलिंग अनुमतियों का परीक्षण कैसे कर सकता हूं?
विनिमय का निःशुल्क इनवॉइस टूल, अधिकतम 5 जीएसटी इनवॉइस दिखाता है सीधे मूल चालान-प्रक्रिया अनुभव।
Related Topics
Published by Team Vinimay
Our editorial and compliance specialists create practical guides, tax calculation rules, and operational strategies to empower Indian small business owners and accountants.