परवानगी नियंत्रण ही विस्तृत ऍक्सेस प्रश्नामागील तांत्रिक यंत्रणा आहे—हे विशिष्ट सेटिंग्ज आणि टॉगल आहेत जे प्रत्येक व्यक्ती सॉफ्टवेअरमध्ये नेमके काय करू शकते आणि काय करू शकत नाही हे ठरवते, फक्त सामान्य "होय, कर्मचारी लॉग इन करू शकतात." होय, संघांसाठी तयार केलेले बहुतेक लेखा सॉफ्टवेअर मूलभूत (दोन पूर्वनिर्धारित भूमिका) पासून दाणेदार (प्रति व्यक्ती वैयक्तिकरित्या सानुकूल करण्यायोग्य परवानग्या) पर्यंत काही स्तरावरील वापरकर्ता परवानगी नियंत्रण प्रदान करते—नियंत्रणाची खोली लक्षणीयरीत्या बदलते, आणि ते फायदेशीर आहे कोणता प्रकार समजून घेणे तुम्हाला प्रत्यक्षात मिळत आहे.
परवानगी नियंत्रणाचे दोन भिन्न स्तर
मूलभूत भूमिका-आधारित नियंत्रण पूर्वनिर्धारित भूमिकांचा एक छोटा संच ऑफर करते—म्हणजे, “कर्मचारी” आणि “प्रशासक”—प्रत्येकाला निश्चित परवानग्या संलग्न आहेत. हा दृष्टीकोन सेट अप करण्यासाठी सरळ आहे आणि लहान व्यवसायांसाठी चांगले कार्य करते जेथे कर्मचाऱ्यांनी स्पष्टपणे जबाबदार्या परिभाषित केल्या आहेत. उदाहरणार्थ, प्रशासकास पावत्या, अहवाल, ग्राहक रेकॉर्ड आणि सेटिंग्जमध्ये प्रवेश असू शकतो, तर कर्मचारी सदस्यांना फक्त बिलिंग आणि ग्राहक माहितीमध्ये प्रवेश आवश्यक असू शकतो.
ग्रॅन्युलर परवानगी नियंत्रण व्यवसायांना प्रत्येक वापरकर्त्यासाठी वैयक्तिक क्षमता सानुकूलित करण्याची परवानगी देऊन एक पाऊल पुढे जाते. एका विशिष्ट कर्मचारी सदस्याला अहवाल पाहण्याची परवानगी दिली जाऊ शकते परंतु पावत्या संपादित करू शकत नाही, तर दुसरा कर्मचारी बीजक तयार करू शकतो परंतु आर्थिक अहवालांमध्ये प्रवेश नाही. या परवानग्या संपूर्णपणे व्यापक भूमिकांवर अवलंबून न राहता व्यक्तीनुसार किंवा विशिष्ट जबाबदाऱ्यांनुसार कॉन्फिगर केल्या जातात.
फरक हा विशेषतः महत्वाचा ठरतो व्यवसाय वाढते आणि अधिक कर्मचारी अकाउंटिंग सॉफ्टवेअर वापरण्यास सुरुवात करतात. प्रत्येक कर्मचाऱ्याला पूर्ण प्रशासकीय प्रवेश दिल्याने संवेदनशील आर्थिक माहिती उघड होऊ शकते किंवा महत्त्वाच्या नोंदींमध्ये अनपेक्षित बदल होऊ शकतात. दुसरीकडे, अत्याधिक प्रतिबंधात्मक परवानग्या कर्मचाऱ्यांना नियमित कार्ये कार्यक्षमतेने पूर्ण करण्यापासून रोखू शकतात.
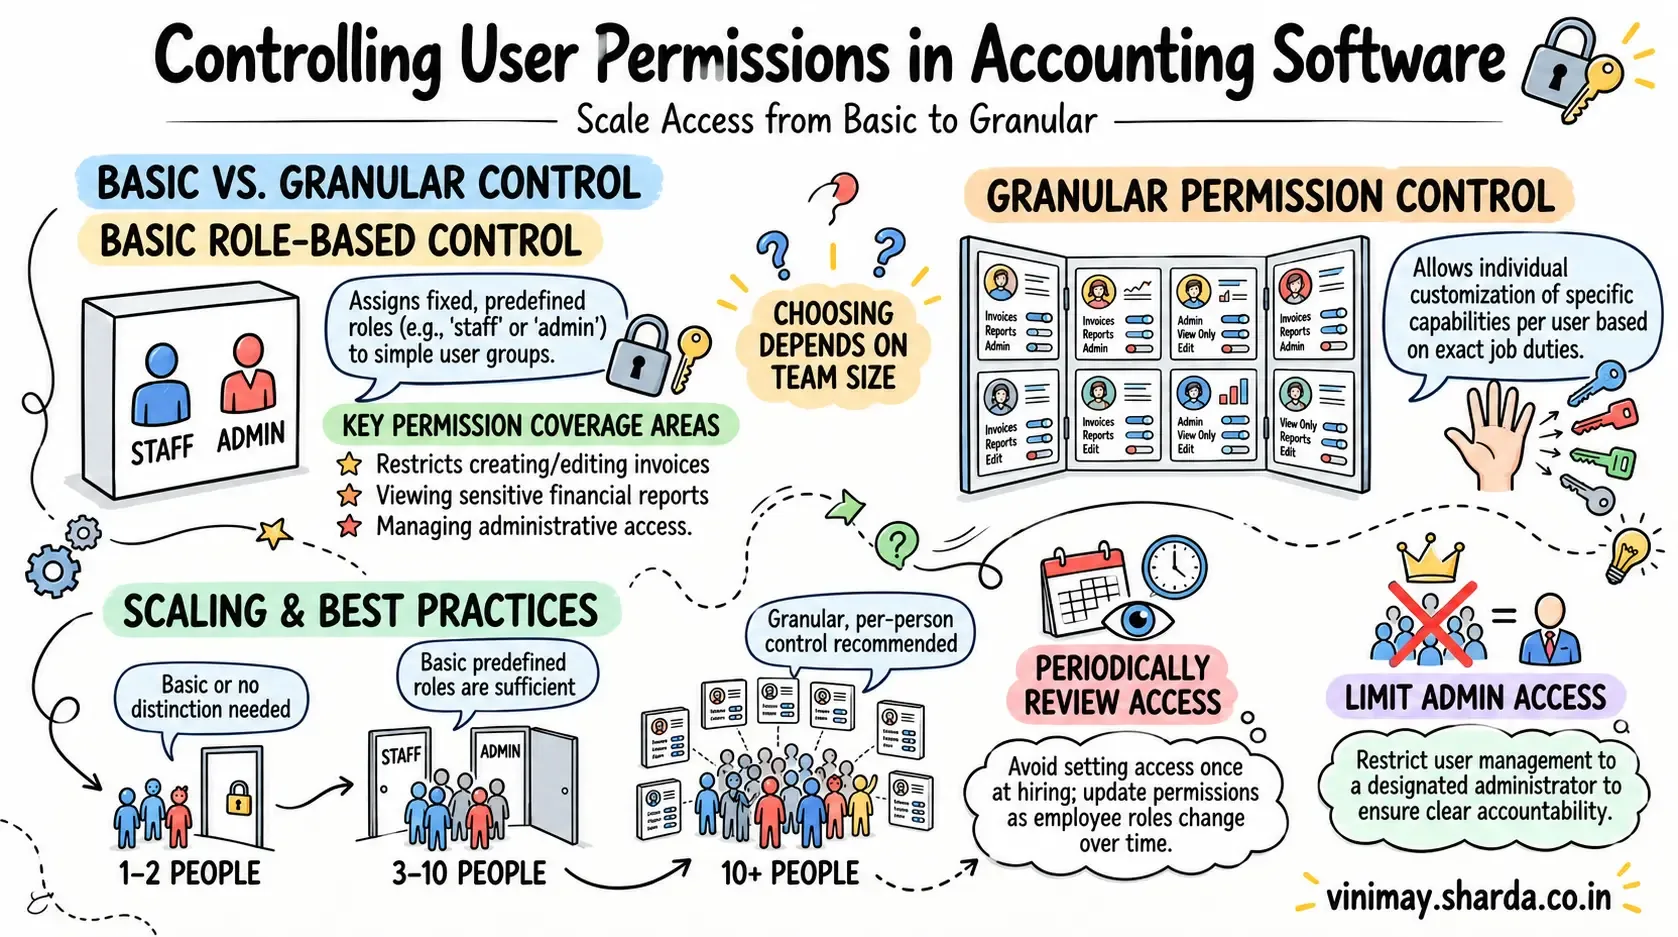
नवीन पावत्या किंवा व्यवहार तयार करणे
विद्यमान रेकॉर्ड संपादित करणे किंवा हटवणे
आर्थिक पाहणे अहवाल आणि सारांश
इतर वापरकर्त्यांचा प्रवेश व्यवस्थापित करणे (सामान्यत: केवळ प्रशासक)
संपूर्ण ग्राहक संपर्क सूचीसारखे संवेदनशील तपशील पाहणे
संघ वाढत असताना ग्रॅन्युलर नियंत्रण अधिक महत्त्वाचे का आहे
दोन-व्यक्तींच्या ऑपरेशनसाठी, मूलभूत भूमिका सहसा पुरेशा असतात. वेगळ्या फंक्शन्ससह मोठ्या टीमसाठी-बिलिंग कर्मचारी, इन्व्हेंटरी कर्मचारी आणि आकड्यांचे पुनरावलोकन करणारा व्यवस्थापक-ग्रॅन्युलर कंट्रोल लोकांना दोन मोठ्या बकेटमध्ये बसवण्यासाठी अति-अनुदान किंवा कमी-अनुदान प्रवेशाच्या अस्ताव्यस्त तडजोडीला प्रतिबंधित करते.
सेटअप सवय जी परवानग्या प्रत्यक्षात कार्य करते
वेळोवेळी पुनरावलोकन केले तरच परवानग्या उपयुक्त ठरतात—कर्मचारी सदस्याची भूमिका वेळोवेळी बदलते, आणि भरतीच्या वेळी योग्यरित्या सेट केलेल्या परवानग्या नियतकालिक तपासल्याशिवाय कालबाह्य होऊ शकतात, एकतर विश्वास वाढला म्हणून खूप प्रवेश मंजूर करणे किंवा जुने सोडणे भूमिका बदलल्यानंतर प्रवेश.
जिथे विनिमय बसतो
विनिमयची अंतर्निहित रचना तुमच्या योजनेनुसार उपलब्ध विशिष्ट परवानगी ग्रॅन्युलॅरिटीसह, एकाधिक योगदानकर्त्यांच्या कनेक्ट केलेल्या रेकॉर्डला समर्थन देते. या पातळीच्या नियंत्रणाची आवश्यकता असलेल्या संघांसाठी, अचूक परवानगी पर्यायांची पुष्टी केल्याने तुमच्या संघाच्या वास्तविक संरचनेशी फिट जुळत असल्याची खात्री होते.
वारंवार विचारले जाणारे प्रश्न
1. भूमिका-आधारित आणि ग्रॅन्युलर परवानग्यांमध्ये काय फरक आहे?
भूमिका-आधारित पूर्वनिर्धारित श्रेणींसाठी निश्चित परवानग्या नियुक्त करते; ग्रॅन्युलर प्रत्येक व्यक्तीसाठी सानुकूलनास अनुमती देते.
2. लहान व्यवसायांना दाणेदार परवानगी नियंत्रणाची आवश्यकता आहे का?
सहसा लगेच नाही—मूलभूत भूमिका सामान्यत: समान कर्मचारी कार्ये असलेल्या लहान संघांसाठी पुरेशा असतात.
3. परवानग्यांचे पुनरावलोकन केले जाऊ शकते आणि कालांतराने अद्यतनित केले जाऊ शकते?
होय, आणि हे वेळोवेळी केले पाहिजे, कारण कर्मचाऱ्यांच्या भूमिका आणि विश्वासाचे स्तर कालांतराने बदलतात.
4. व्यवसायांमध्ये सामान्य परवानगीची चूक काय आहे?
कामावर घेताना एकदाच परवानग्या सेट करणे आणि कधीही पुन्हा भेट न देणे, ज्यामुळे भूमिका विकसित होत असताना कालबाह्य प्रवेश होऊ शकतो.
5. इतर वापरकर्त्यांच्या परवानग्या व्यवस्थापित करणे एका व्यक्तीपुरते मर्यादित असावे का?
स्पष्ट उत्तरदायित्व राखण्यासाठी सामान्यतः होय, सहसा व्यवसाय मालक किंवा नियुक्त प्रशासक.
6. अधिक दाणेदार नियंत्रण म्हणजे अधिक सेटअप जटिलता?
काहीसे,जरी हे नेहमीचे आहेy मोठ्या, अधिक वैविध्यपूर्ण संघांसाठी वाजवी व्यापार बंद.
7. परवानगी पातळी कोणीतरी पाहते काय अहवाल प्रभावित करू शकता?
होय, आर्थिक अहवाल पाहणे हे मूलभूत कर्मचारी आणि व्यवस्थापन भूमिकांमधील सामान्य परवानगी फरक आहे.
8. परवानगीचे नियंत्रण वेगळे लॉगिन करण्यासारखेच आहे का?
संबंधित पण वेगळे—वेगळे लॉगिन कोण काम करत आहे हे ओळखतात; त्या लॉगिनला काय करण्याची परवानगी आहे हे परवानग्या ठरवतात.
9. विनिमय सानुकूल करण्यायोग्य परवानग्या देते का?
हे तुमच्या विशिष्ट योजनेवर अवलंबून असते—तुमच्या कार्यसंघाच्या गरजांसाठी थेट वर्तमान पर्यायांची पुष्टी करा.
10. कोणताही कर्मचारी सदस्य वापरत असलेल्या बेस बिलिंग परवानग्या मी कशा प्रकारे तपासू शकतो?
विनिमयचे मोफत इनव्हॉइस टूल, 5 पर्यंत जीएसटी इनव्हॉइस दाखवते कोर इन्व्हॉइसिंग अनुभव थेट.
Related Topics
Published by Team Vinimay
Our editorial and compliance specialists create practical guides, tax calculation rules, and operational strategies to empower Indian small business owners and accountants.