কিভাবে একাধিক কর্মচারী নিরাপদে ব্যবসায়িক লেনদেন পরিচালনা করতে পারে?
কর্মচারীদের বিলিং এবং আর্থিক রেকর্ডগুলিতে অ্যাক্সেস দেওয়া একটি ওয়ার্কফ্লো সমস্যার সমাধান করে, কিন্তু এটি একটি ভিন্ন একটি প্রবর্তন করে: ঝুঁকি। একবার একাধিক ব্যক্তি ইনভয়েস তৈরি করতে, পেমেন্ট রেকর্ড করতে, বা স্টক সামঞ্জস্য করতে পারলে, একটি ব্যবসাকে শুধুমাত্র দলটি একসাথে কতটা মসৃণভাবে কাজ করে তা নিয়ে নয়, ইচ্ছাকৃতভাবে বা দুর্ঘটনাক্রমে অ্যাক্সেসের অপব্যবহার হলে কী ভুল হতে পারে তা নিয়ে ভাবতে হবে।
এই উদ্বেগ সহজ সুবিধার থেকে ভিন্ন. ক ব্যবসা সম্পূর্ণরূপে মসৃণ বহু-ব্যবহারকারীর কর্মপ্রবাহ থাকতে পারে এবং এখনও প্রকৃত ঝুঁকির সম্মুখীন হতে পারে যদি কে কী করেছে তা খুঁজে বের করার কোনো উপায় না থাকে, বা প্রত্যেক কর্মচারীর প্রকৃত ভূমিকা নির্বিশেষে একই স্তরের অ্যাক্সেস থাকে। এই প্রেক্ষাপটে নিরাপত্তার মানে হল এক্সপোজার সীমিত করা — নিশ্চিত করা যে কোনও ভুল বা খারাপ অভিনেতা চুপচাপ ক্ষতির কারণ হতে পারে না যা কয়েক সপ্তাহ বা মাস ধরে নজরে পড়ে না।
এই নিবন্ধটি সেই নিরাপত্তা কোণে বিশেষভাবে ফোকাস করে: শেয়ার্ড অ্যাক্সেসের ঝুঁকি, কীভাবে অনুমতির মাত্রা এক্সপোজার কমায় এবং সতর্কতা সংকেত হিসেবে কী দেখতে হবে। Vinimay রেকর্ডে কাঠামোগত, বহু-ব্যবহারকারীর অ্যাক্সেস সমর্থন করে এবং নীচে আলোচনা করা সুরক্ষাগুলি একটি দল জুড়ে আর্থিক ডেটা পরিচালনাকারী যে কোনও সিস্টেমে প্রয়োগ করার মতো একই মান প্রতিফলিত করে।
শেয়ার্ড অ্যাক্সেসের প্রধান ঝুঁকি
একবার একাধিক ব্যক্তি তৈরি করতে পারেন চালান, রেকর্ড পেমেন্ট, অথবা স্টক সামঞ্জস্য করুন, কয়েকটি নির্দিষ্ট ঝুঁকি ধারাবাহিকভাবে দেখা যায়। অনাবিষ্কৃত পরিবর্তনগুলি সবচেয়ে সাধারণ—যখন একাধিক ব্যক্তি একটি লগইন ভাগ করে, তখন কে একটি নির্দিষ্ট এন্ট্রি বা সম্পাদনা করেছে তা জানার কোনো উপায় নেই৷ অতিরিক্ত-অনুমতিপ্রাপ্ত কর্মীরা একটি সম্পর্কিত সমস্যা তৈরি করে, যেখানে একজন জুনিয়র বিলিং কর্মচারী রিপোর্টগুলিতে সম্পূর্ণ অ্যাক্সেস বা অতীতের চালানগুলি মুছে ফেলার ক্ষমতা নিয়ে শেষ হয়, যা তাদের ভূমিকার আসলে প্রয়োজনের বাইরে। দুর্ঘটনাজনিত মুছে ফেলা বা সম্পাদনাগুলি নিয়মিতভাবে ঘটে থাকে, প্রায়শই এমন একজনের কাছ থেকে যিনি কেবল একটি কর্মের পরিণতি বুঝতে পারেননি। এবং কিছু ক্ষেত্রে, ডেটা নিজেই ঝুঁকিতে পরিণত হয় — একজন কর্মচারী রপ্তানিকারী গ্রাহক বা ব্যবসা ছেড়ে যাওয়ার আগে মূল্যের বিবরণ, এটি ঘটানোর কোন রেকর্ড নেই।
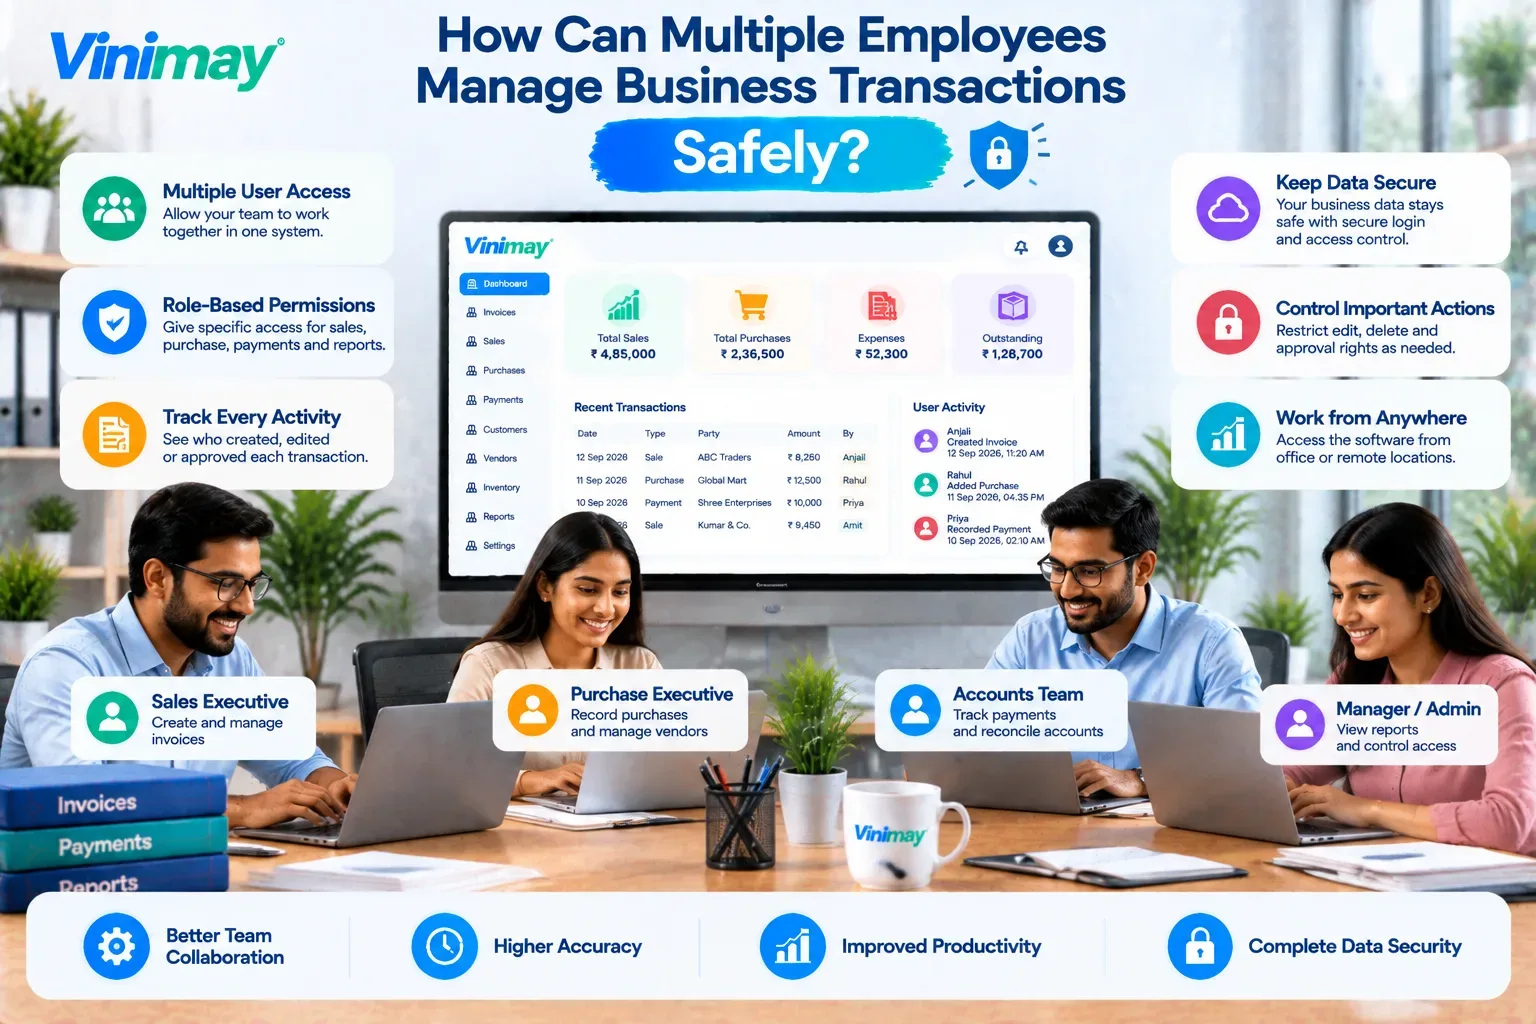
অনুমতি স্তর: কে দেখতে হবে এবং কি করতে হবে
প্রতিটি কর্মচারীর একই অ্যাক্সেসের প্রয়োজন নেই। ভূমিকা দ্বারা একটি ব্যবহারিক ভাঙ্গন:
স্পটিং অপব্যবহার আগে এটি একটি বড় সমস্যা হয়ে ওঠে
একটি বড় সমস্যা হওয়ার আগে কয়েকটি সতর্কতা লক্ষণ দেখা যায়:
পুরানো, ইতিমধ্যে বন্ধ থাকা চালানগুলিতে ঘন ঘন সম্পাদনা সুস্পষ্ট কারণ ছাড়াই—বৈধ সংশোধন সাধারণত বিরল এবং নির্দিষ্ট, পুনরাবৃত্তি হয় না
অস্বাভাবিক কার্যকলাপ সময়, যেমন একজন কর্মচারীর সিস্টেম স্বাভাবিক কাজের সময়ের বাইরে ধারাবাহিকভাবে স্পাইকিং ব্যবহার করে
একটি ভূমিকার প্রয়োজনের বাইরে ডেটা রপ্তানি, একটি মত বিলিং স্টাফ সদস্য নিয়মিতভাবে সম্পূর্ণ গ্রাহকের প্রতিবেদন টানছে
স্টক অসঙ্গতি যা একটি নির্দিষ্ট ব্যক্তির এন্ট্রিতে ফিরে আসে, হয় একটি প্রশিক্ষণ ফাঁক বা আরও ইচ্ছাকৃত কিছু নির্দেশ করে
একটি সিস্টেম যা ব্যবহারকারীর দ্বারা ক্রিয়াগুলি লগ করে এই নিদর্শনগুলিকে দৃশ্যমান করে তোলে; একটি ভাগ করা লগইন ডিজাইন দ্বারা তাদের অদৃশ্য করে তোলে। এটি ইচ্ছাকৃত অপব্যবহারের মতোই সৎ ভুলের ক্ষেত্রেও প্রযোজ্য—ভুল চালান মুছে ফেলা বা ভুল গ্রাহকের বিরুদ্ধে অর্থপ্রদান করা সদাশয় কর্মীদের সাথে নিয়মিত ঘটে থাকে, যার কারণে উচ্চ-প্রভাবমূলক ক্রিয়াগুলিকে নির্দিষ্ট ভূমিকার জন্য মুছে ফেলার মতো সীমাবদ্ধ করা এবং সম্পাদনার রেকর্ড রাখা, উদ্দেশ্য নির্বিশেষে বিষয়গুলি।
মাল্টি-কর্মচারী অ্যাক্সেসের জন্য একটি নিরাপত্তা চেকলিস্ট
প্রতিটি কর্মচারীর একটি পৃথক লগইন আছে, ভাগ করা নয়
অনুমতির স্তরগুলি প্রকৃত ভূমিকার উপর ভিত্তি করে সেট করা হয়, ডিফল্টরূপে সম্পূর্ণ অ্যাক্সেস হিসাবে দেওয়া হয় না
উচ্চ-প্রভাব ক্রিয়া (মুছে ফেলা, প্রধান সম্পাদনা) নির্দিষ্ট ভূমিকার মধ্যে সীমাবদ্ধ
ক্রিয়াকলাপটি নির্দিষ্ট ব্যবহারকারীর কাছে চিহ্নিত করা যেতে পারে যিনি এটি সম্পাদন করেছিলেন
একজন কর্মচারী চলে গেলে অবিলম্বে অ্যাক্সেস প্রত্যাহার করা হয়
কেন এই ধরনের কাঠামো সময়ের সাথে বিশ্বাস অর্জন করে
একটি ব্যবসার কাঠামোগত অ্যাক্সেসকে ন্যায্যতা দেওয়ার জন্য তার কর্মীদের সম্পর্কে সবচেয়ে খারাপ অনুমান করার দরকার নেই - পয়েন্টটি সন্দেহ নয়, এটি নিয়ন্ত্রণ। যখন প্রতিটি ক্রিয়া সনাক্ত করা যায় এবং অনুমতিগুলি প্রকৃত ভূমিকার সাথে মেলে, তখন ছোট ভুলগুলি নিঃশব্দে জটিল হওয়ার পরিবর্তে দ্রুত ধরা পড়ে এবং প্রকৃত অপব্যবহারের বিরল ঘটনাটি শনাক্ত করা এবং তাড়াতাড়ি বন্ধ করা অনেক সহজ হয়ে যায়।
Vinimay তার মাল্টি-ইউজার রেকর্ড-কিপিংয়ের অংশ হিসাবে এই ধরনের কাঠামোগত, সনাক্তযোগ্য অ্যাক্সেসকে সমর্থন করে, যেটির ভিত্তি এই নিবন্ধটি একটি ক্রমবর্ধমান দলের সাথে বিশ্বাস করার আগে যে কোনও সিস্টেমে পরীক্ষা করার পরামর্শ দেয়।
উপসংহার
মাল্টি-কর্মচারী অ্যাক্সেসে নিরাপত্তা অপ্রয়োজনীয়ভাবে কর্মীদের সীমাবদ্ধ করার বিষয়ে নয় - এটি নিশ্চিত করা যে প্রতিটি ক্রিয়া একজন ব্যক্তির কাছে সনাক্ত করা যায়, অনুমতিগুলি প্রকৃত ভূমিকার সাথে মেলে এবং যে ভুল এবং অপব্যবহার উভয়ই অনেক পরে আবিষ্কার করার পরিবর্তে তাড়াতাড়ি ধরা পড়ে।
. ক ব্যবসা যা এটিকে একটি পরিকল্পিত সেটআপ হিসাবে বিবেচনা করে, একটি চিন্তাভাবনার পরিবর্তে, শেয়ার করা লগইন এবং কম্বল অ্যাক্সেস তৈরি করার প্রবণতা যে ধরনের শান্ত, সঞ্চিত ঝুঁকি এড়ায়।
FAQs
1. একাধিক কর্মচারীকে একটি লগইন শেয়ার করতে দেওয়ার সবচেয়ে বড় ঝুঁকি কী?
সবচেয়ে বড় ঝুঁকি হল সমস্ত জবাবদিহিতা হারানো। যদি কিছু ভুল হয়ে যায়, ভুল হোক বা ইচ্ছাকৃত অপব্যবহার হোক, প্রত্যেকে একই শংসাপত্র শেয়ার করলে নির্দিষ্ট ব্যক্তির কাছে তা ফেরত দেওয়ার কোনো উপায় নেই।
2. প্রত্যেক কর্মচারীর কি একই স্তরের আর্থিক রেকর্ডে অ্যাক্সেস থাকা উচিত?
না। অ্যাক্সেস কর্মচারীর প্রকৃত ভূমিকার সাথে মেলে, তাই বিলিং কর্মীদের, উদাহরণস্বরূপ, সম্পূর্ণ আর্থিক প্রতিবেদন দেখার বা অতীতের চালান মুছে ফেলার ক্ষমতার প্রয়োজন নেই।
3. কিভাবে একটি ব্যবসা সনাক্ত করতে পারে যদি একজন কর্মচারী তাদের অ্যাক্সেস অপব্যবহার করে?
সতর্কতা চিহ্নগুলির মধ্যে রয়েছে পুরানো চালানগুলিতে ঘন ঘন সম্পাদনা, অস্বাভাবিক কার্যকলাপের সময়, বা ভূমিকার জন্য যা প্রয়োজন তার বাইরে ডেটা রপ্তানি — প্যাটার্নগুলি কেবলমাত্র তখনই দৃশ্যমান হয় যদি সিস্টেমটি পৃথক ব্যবহারকারীর ক্রিয়াকলাপ ট্র্যাক করে।
4. দুর্ঘটনাজনিত ডেটা হারানো কি ইচ্ছাকৃত অপব্যবহারের মতো গুরুতর উদ্বেগের বিষয়?
হ্যাঁ। ভুল রেকর্ড মুছে ফেলার মতো সৎ ভুলগুলি নিয়মিত হয়, তাই সীমাবদ্ধ মুছে ফেলার অধিকার এবং ট্র্যাকিং বিষয় সম্পাদনা করার মতো সুরক্ষা ব্যবস্থাগুলি এমনকি কোনও খারাপ উদ্দেশ্য জড়িত না থাকলেও৷
5. সিস্টেম অ্যাক্সেস সহ একজন কর্মচারী ব্যবসা ছেড়ে দিলে অবিলম্বে কী ঘটতে হবে?
তাদের স্বতন্ত্র অ্যাক্সেস অবিলম্বে প্রত্যাহার করা উচিত, যা একটি শেয়ার্ড লগইনের তুলনায় পৃথক লগইনগুলির সাথে অনেক সহজ এবং নিরাপদ যা প্রত্যেকের দ্বারা ব্যবহৃত একটি পাসওয়ার্ড পরিবর্তন করতে হবে৷
6. কর্মচারীদের প্রবেশাধিকার সীমিত করা কি দৈনন্দিন ক্রিয়াকলাপকে ধীর করে দেয়?
উল্লেখযোগ্যভাবে না যদি অনুমতিগুলি চিন্তা করে সেট করা হয়। শুধুমাত্র মুছে ফেলা বা রিপোর্ট রপ্তানির মতো উচ্চ-প্রভাবমূলক ক্রিয়াগুলিকে সীমাবদ্ধ করে, ইনভয়েসিংয়ের মতো সাধারণ দৈনন্দিন কাজগুলিকে অনুমতি দেওয়ার সময়, ঝুঁকি হ্রাস করার সাথে সাথে ক্রিয়াকলাপগুলিকে মসৃণ রাখে৷
Related Topics
Published by Team Vinimay
Our editorial and compliance specialists create practical guides, tax calculation rules, and operational strategies to empower Indian small business owners and accountants.