બહુવિધ કર્મચારીઓ વ્યવસાયિક વ્યવહારોનું સલામત રીતે સંચાલન કેવી રીતે કરી શકે?
કર્મચારીઓને બિલિંગ અને નાણાકીય રેકોર્ડની ઍક્સેસ આપવાથી વર્કફ્લોની સમસ્યા હલ થાય છે, પરંતુ તે એક અલગ પરિચય આપે છે: જોખમ. એકવાર એક કરતાં વધુ વ્યક્તિ ઇન્વૉઇસ બનાવી શકે છે, ચુકવણીઓ રેકોર્ડ કરી શકે છે અથવા સ્ટોક એડજસ્ટ કરી શકે છે, ત્યારે વ્યવસાયે માત્ર ટીમ સાથે મળીને કેટલી સરળતાથી કામ કરે છે તેના વિશે જ વિચારવાની જરૂર નથી, પરંતુ જો એક્સેસનો દુરુપયોગ કરવામાં આવે તો શું ખોટું થઈ શકે છે, પછી ભલે તે જાણીજોઈને અથવા અકસ્માત દ્વારા.
આ ચિંતા સરળ સગવડ કરતા અલગ છે. એ વેપાર સંપૂર્ણ રીતે સરળ બહુ-વપરાશકર્તા વર્કફ્લો હોઈ શકે છે અને જો કોણે શું કર્યું તે શોધવાની કોઈ રીત ન હોય અથવા જો દરેક કર્મચારીની વાસ્તવિક ભૂમિકાને ધ્યાનમાં લીધા વિના સમાન સ્તરની ઍક્સેસ હોય તો પણ વાસ્તવિક જોખમમાં આવી શકે છે. આ સંદર્ભમાં, સલામતીનો અર્થ છે એક્સપોઝરને મર્યાદિત કરવું — ખાતરી કરવી કે કોઈ ભૂલ અથવા ખરાબ અભિનેતા શાંતિથી નુકસાન પહોંચાડી શકે નહીં જે અઠવાડિયા કે મહિનાઓ સુધી ધ્યાન ન જાય.
આ લેખ ખાસ કરીને તે સલામતી કોણ પર ધ્યાન કેન્દ્રિત કરે છે: વહેંચાયેલ ઍક્સેસના જોખમો, કેવી રીતે પરવાનગી સ્તર એક્સપોઝરને ઘટાડે છે અને ચેતવણી ચિહ્નો તરીકે શું જોવું જોઈએ. વિનિમય સ્ટ્રક્ચર્ડ, મલ્ટિ-યુઝરને રેકોર્ડ્સની ઍક્સેસને સમર્થન આપે છે અને નીચે ચર્ચા કરાયેલા સલામતી એ જ ધોરણને પ્રતિબિંબિત કરે છે જે સમગ્ર ટીમમાં નાણાકીય ડેટાનું સંચાલન કરતી કોઈપણ સિસ્ટમને લાગુ કરવા યોગ્ય છે.
વહેંચાયેલ ઍક્સેસના મુખ્ય જોખમો
એકવાર એક કરતાં વધુ વ્યક્તિ બનાવી શકે છે ઇન્વોઇસ, રેકોર્ડ ચૂકવણી, અથવા સ્ટોકને સમાયોજિત કરો, અમુક ચોક્કસ જોખમો સતત દેખાય છે. શોધી ન શકાય તેવા ફેરફારો સૌથી સામાન્ય છે-જ્યારે બહુવિધ લોકો એક લોગિન શેર કરે છે, ત્યારે ચોક્કસ એન્ટ્રી અથવા સંપાદન કોણે કર્યું છે તે જાણવાની કોઈ રીત નથી. ઓવર-પરમિશનવાળા સ્ટાફ સંબંધિત સમસ્યા ઊભી કરે છે, જ્યાં જુનિયર બિલિંગ કર્મચારીને રિપોર્ટની સંપૂર્ણ ઍક્સેસ અથવા ભૂતકાળના ઇન્વૉઇસને કાઢી નાખવાની ક્ષમતા હોય છે, જે તેમની ભૂમિકાને ખરેખર જરૂરી છે તે કરતાં ઘણી વધારે છે. આકસ્મિક કાઢી નાખવું અથવા સંપાદનો નિયમિતપણે થાય છે, ઘણીવાર એવી વ્યક્તિ તરફથી કે જેઓ ક્રિયાના પરિણામોને સમજી શકતા નથી. અને કેટલાક કિસ્સાઓમાં, ડેટા પોતે જ જોખમ બની જાય છે - વ્યવસાય છોડતા પહેલા ગ્રાહક અથવા કિંમતની વિગતોની નિકાસ કરનાર કર્મચારી, તેનો કોઈ રેકોર્ડ નથી.
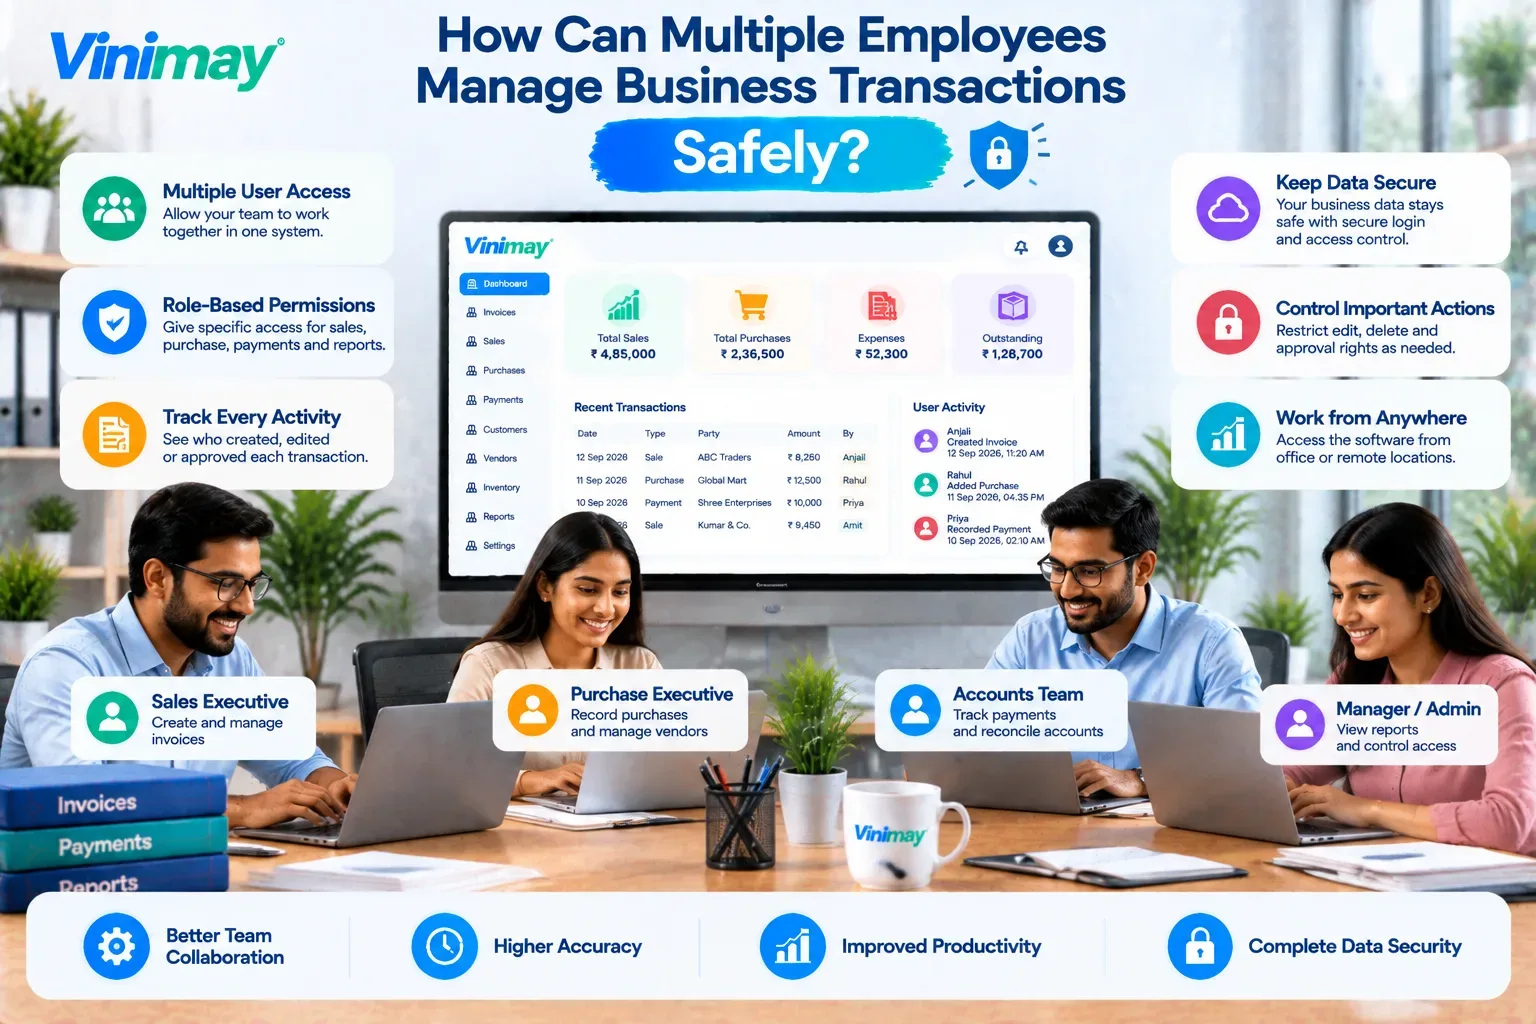
પરવાનગી સ્તર: કોણે જોવું જોઈએ અને શું કરવું જોઈએ
દરેક કર્મચારીને સમાન ઍક્સેસની જરૂર નથી. ભૂમિકા દ્વારા વ્યવહારુ ભંગાણ:
દુરુપયોગની શોધ એ મોટી સમસ્યા બની જાય તે પહેલાં
મોટી સમસ્યા થાય તે પહેલાં થોડા ચેતવણી ચિહ્નો દેખાય છે:
જૂના, પહેલાથી બંધ ઇન્વૉઇસમાં વારંવાર સંપાદન સ્પષ્ટ કારણ વગર-કાયદેસર સુધારા સામાન્ય રીતે દુર્લભ અને ચોક્કસ હોય છે, પુનરાવર્તિત થતા નથી
અસામાન્ય પ્રવૃત્તિ સમય, જેમ કે એક કર્મચારીની સિસ્ટમનો ઉપયોગ સામાન્ય કામના કલાકોની બહાર સતત સ્પાઇક કરે છે
ભૂમિકાની જરૂરિયાત કરતાં વધુ ડેટા નિકાસ કરે છે, જેમ કે બિલિંગ સ્ટાફ સભ્ય નિયમિતપણે સંપૂર્ણ ગ્રાહક અહેવાલો ખેંચો
સ્ટોક વિસંગતતાઓ કે જે એક ચોક્કસ વ્યક્તિની એન્ટ્રીઓ પર પાછા ફરતા રહે છે, ક્યાં તો તાલીમ અંતર અથવા વધુ ઇરાદાપૂર્વક કંઈક તરફ નિર્દેશ કરે છે
સિસ્ટમ કે જે વપરાશકર્તા દ્વારા ક્રિયાઓને લૉગ કરે છે તે આ પેટર્નને દૃશ્યમાન બનાવે છે; વહેંચાયેલ લોગિન તેમને ડિઝાઇન દ્વારા અદ્રશ્ય બનાવે છે. આ પ્રામાણિક ભૂલોને એટલું જ લાગુ પડે છે જેટલું ઇરાદાપૂર્વકના દુરુપયોગને થાય છે - ખોટા ઇન્વૉઇસને કાઢી નાખવું અથવા ખોટા ગ્રાહક સામે ચુકવણી દાખલ કરવી એ સારા અર્થ ધરાવતા સ્ટાફ સાથે નિયમિતપણે થાય છે, તેથી જ ચોક્કસ ભૂમિકાઓ સુધી કાઢી નાખવા જેવી ઉચ્ચ-અસરકારક ક્રિયાઓને પ્રતિબંધિત કરવી, અને સંપાદનોનો રેકોર્ડ રાખવા, ઉદ્દેશ્યને અનુલક્ષીને બાબતો.
મલ્ટી-એમ્પ્લોયી એક્સેસ માટે સલામતી ચેકલિસ્ટ
દરેક કર્મચારી પાસે વ્યક્તિગત લોગિન હોય છે, શેર કરેલ નહીં
પરવાનગી સ્તરો વાસ્તવિક ભૂમિકાના આધારે સેટ કરવામાં આવે છે, ડિફૉલ્ટ રૂપે સંપૂર્ણ ઍક્સેસ તરીકે આપવામાં આવતી નથી
ઉચ્ચ પ્રભાવવાળી ક્રિયાઓ (કાઢી નાખવી, મુખ્ય સંપાદનો) ચોક્કસ ભૂમિકાઓ સુધી મર્યાદિત છે
પ્રવૃત્તિ ચોક્કસ વપરાશકર્તાને શોધી શકાય છે જેણે તે કર્યું હતું
જ્યારે કોઈ કર્મચારી બહાર જાય ત્યારે તરત જ ઍક્સેસ રદ કરવામાં આવે છે
શા માટે આ પ્રકારની રચના સમય જતાં વિશ્વાસ કમાય છે
સંરચિત ઍક્સેસને ન્યાયી ઠેરવવા માટે વ્યવસાયે તેના સ્ટાફ વિશે સૌથી ખરાબ માની લેવાની જરૂર નથી - મુદ્દો શંકાનો નથી, તે નિયંત્રણનો છે. જ્યારે દરેક ક્રિયા શોધી શકાય તેવી હોય છે અને પરવાનગીઓ વાસ્તવિક ભૂમિકાઓ સાથે મેળ ખાતી હોય છે, ત્યારે નાની ભૂલો ચુપચાપ સંયોજન કરવાને બદલે ઝડપથી પકડાઈ જાય છે, અને સાચા દુરુપયોગના દુર્લભ કિસ્સાને ઓળખવા અને વહેલા બંધ કરવા ખૂબ જ સરળ બની જાય છે.
વિનિમય તેના મલ્ટિ-યુઝર રેકોર્ડ-કીપિંગના ભાગ રૂપે આ પ્રકારની સંરચિત, શોધી શકાય તેવી ઍક્સેસને સમર્થન આપે છે, જે પાયો છે જેનો આ લેખ વધતી જતી ટીમ સાથે વિશ્વાસ કરતા પહેલા કોઈપણ સિસ્ટમમાં તપાસ કરવાની ભલામણ કરે છે.
નિષ્કર્ષ
મલ્ટિ-એમ્પ્લોયી એક્સેસમાં સલામતી એ સ્ટાફને બિનજરૂરી રીતે પ્રતિબંધિત કરવા વિશે નથી - તે ખાતરી કરવા વિશે છે કે દરેક ક્રિયા વ્યક્તિને શોધી શકાય છે, તે પરવાનગીઓ વાસ્તવિક ભૂમિકાઓ સાથે મેળ ખાતી હોય છે, અને તે કે ભૂલો અને દુરુપયોગ બંને પાછળથી શોધવાને બદલે વહેલા પકડાય છે.
. એ વેપાર જે આને પછીના વિચારને બદલે ઇરાદાપૂર્વકના સેટઅપ તરીકે વર્તે છે, તે પ્રકારના શાંત, સંચિત જોખમને ટાળે છે જે શેર કરેલ લોગિન અને બ્લેન્કેટ એક્સેસ સર્જવાનું વલણ ધરાવે છે.
FAQs
1. બહુવિધ કર્મચારીઓને એક લોગિન શેર કરવા દેવાનું સૌથી મોટું જોખમ શું છે?
સૌથી મોટું જોખમ તમામ જવાબદારી ગુમાવવાનું છે. જો કંઈક ખોટું થાય છે, પછી ભલે તે ભૂલ હોય કે ઈરાદાપૂર્વકનો દુરુપયોગ, જ્યારે દરેક વ્યક્તિ સમાન ઓળખપત્રો શેર કરે ત્યારે તેને કોઈ ચોક્કસ વ્યક્તિ પાસે પાછું શોધવાનો કોઈ રસ્તો નથી.
2. શું દરેક કર્મચારી પાસે નાણાકીય રેકોર્ડ્સની સમાન સ્તરની ઍક્સેસ હોવી જોઈએ?
ના. ઍક્સેસ કર્મચારીની વાસ્તવિક ભૂમિકા સાથે મેળ ખાતો હોવો જોઈએ, તેથી બિલિંગ સ્ટાફને, ઉદાહરણ તરીકે, સંપૂર્ણ નાણાકીય અહેવાલો જોવાની અથવા ભૂતકાળના ઇન્વૉઇસેસ કાઢી નાખવાની ક્ષમતાની જરૂર નથી.
3. જો કોઈ કર્મચારી તેમની ઍક્સેસનો દુરુપયોગ કરી રહ્યો હોય તો વ્યવસાય કેવી રીતે શોધી શકે?
ચેતવણી ચિહ્નોમાં જૂના ઇન્વૉઇસમાં વારંવાર સંપાદનો, અસામાન્ય પ્રવૃત્તિનો સમય અથવા ભૂમિકાની જરૂરિયાત કરતાં વધુ ડેટા નિકાસનો સમાવેશ થાય છે — પેટર્ન જે ફક્ત ત્યારે જ દેખાય છે જો સિસ્ટમ વ્યક્તિગત વપરાશકર્તાની ક્રિયાઓને ટ્રૅક કરે.
4. શું આકસ્મિક ડેટા ગુમાવવો એ ઇરાદાપૂર્વકના દુરુપયોગ જેટલી ગંભીર ચિંતા છે?
હા. ખોટા રેકોર્ડને કાઢી નાખવા જેવી પ્રામાણિક ભૂલો નિયમિતપણે થાય છે, તેથી પ્રતિબંધિત કાઢી નાખવાના અધિકારો અને કોઈ ખરાબ હેતુ સામેલ ન હોય ત્યારે પણ ટ્રેકિંગ બાબતને સંપાદિત કરવા જેવા સલામતી પગલાં.
5. જ્યારે સિસ્ટમ એક્સેસ ધરાવતો કર્મચારી ધંધો છોડી દે ત્યારે તરત જ શું થવું જોઈએ?
તેમની વ્યક્તિગત ઍક્સેસ તરત જ રદ કરી દેવી જોઈએ, જે દરેક વ્યક્તિ દ્વારા ઉપયોગમાં લેવાતા પાસવર્ડ બદલવાની જરૂર પડે તેવા શેર કરેલ લૉગિન કરતાં વ્યક્તિગત લૉગિન સાથે વધુ સરળ અને સુરક્ષિત છે.
6. શું કર્મચારીની ઍક્સેસને પ્રતિબંધિત કરવાથી દૈનિક કામગીરી ધીમી પડે છે?
જો પરવાનગીઓ વિચારપૂર્વક સેટ કરવામાં આવી હોય તો નોંધપાત્ર નથી. ઇન્વોઇસિંગ જેવા સામાન્ય દૈનિક કાર્યોને મંજૂરી આપતી વખતે, ડિલીટ અથવા રિપોર્ટ નિકાસ જેવી માત્ર ઉચ્ચ-અસરકારક ક્રિયાઓને પ્રતિબંધિત કરવાથી, જોખમ ઘટાડીને કામગીરીને સરળ બનાવે છે.
Related Topics
Published by Team Vinimay
Our editorial and compliance specialists create practical guides, tax calculation rules, and operational strategies to empower Indian small business owners and accountants.