एकाधिक कर्मचारी व्यावसायिक लेनदेन को सुरक्षित रूप से कैसे प्रबंधित कर सकते हैं?
कर्मचारियों को बिलिंग और वित्तीय रिकॉर्ड तक पहुंच प्रदान करने से वर्कफ़्लो समस्या हल हो जाती है, लेकिन यह एक अलग समस्या पेश करती है: जोखिम। एक बार जब एक से अधिक व्यक्ति चालान बना सकते हैं, भुगतान रिकॉर्ड कर सकते हैं, या स्टॉक समायोजित कर सकते हैं, तो एक व्यवसाय को न केवल यह सोचने की ज़रूरत है कि टीम कितनी आसानी से एक साथ काम करती है, बल्कि यह भी सोचने की ज़रूरत है कि अगर पहुंच का दुरुपयोग किया जाता है, चाहे जानबूझकर या दुर्घटनावश, तो क्या गलत हो सकता है।
यह चिंता साधारण सुविधा से भिन्न है। ए व्यापार यदि यह पता लगाने का कोई तरीका नहीं है कि किसने क्या किया, या यदि प्रत्येक कर्मचारी के पास उनकी वास्तविक भूमिका की परवाह किए बिना समान स्तर की पहुंच है, तो बहु-उपयोगकर्ता वर्कफ़्लो पूरी तरह से सुचारू हो सकता है और फिर भी वास्तविक जोखिम से अवगत कराया जा सकता है। इस संदर्भ में सुरक्षा का अर्थ जोखिम को सीमित करना है - यह सुनिश्चित करना कि कोई गलती या कोई बुरा अभिनेता चुपचाप ऐसी क्षति नहीं पहुंचा सकता है जिस पर हफ्तों या महीनों तक किसी का ध्यान नहीं जाता है।
यह आलेख विशेष रूप से उस सुरक्षा कोण पर केंद्रित है: साझा पहुंच के जोखिम, अनुमति स्तर जोखिम को कैसे कम करते हैं, और चेतावनी संकेतों के रूप में क्या देखना है। विनिमे रिकॉर्ड तक संरचित, बहु-उपयोगकर्ता पहुंच का समर्थन करता है, और नीचे चर्चा किए गए सुरक्षा उपाय एक टीम में वित्तीय डेटा को संभालने वाले किसी भी सिस्टम पर लागू होने वाले समान मानक को दर्शाते हैं।
साझा पहुँच के मुख्य जोखिम
एक बार एक से अधिक व्यक्ति सृजन कर सकते हैं चालान, रिकॉर्ड भुगतान, या स्टॉक समायोजित करें, कुछ विशिष्ट जोखिम लगातार दिखाई देते हैं। अप्राप्य परिवर्तन सबसे आम हैं - जब कई लोग एक लॉगिन साझा करते हैं, तो यह जानने का कोई तरीका नहीं है कि किसने विशिष्ट प्रविष्टि या संपादन किया है। आवश्यकता से अधिक अनुमति प्राप्त कर्मचारी एक संबंधित समस्या पैदा करते हैं, जहां एक कनिष्ठ बिलिंग कर्मचारी के पास रिपोर्ट तक पूर्ण पहुंच या पिछले चालानों को हटाने की क्षमता होती है, जो वास्तव में उनकी भूमिका की आवश्यकता से कहीं अधिक है। आकस्मिक विलोपन या संपादन भी नियमित रूप से होते रहते हैं, अक्सर किसी ऐसे व्यक्ति द्वारा जो किसी कार्रवाई के परिणामों को नहीं समझता है। और कुछ मामलों में, डेटा स्वयं जोखिम बन जाता है - एक कर्मचारी व्यवसाय छोड़ने से पहले ग्राहक या मूल्य निर्धारण विवरण निर्यात करता है, जबकि ऐसा होने का कोई रिकॉर्ड नहीं होता है।
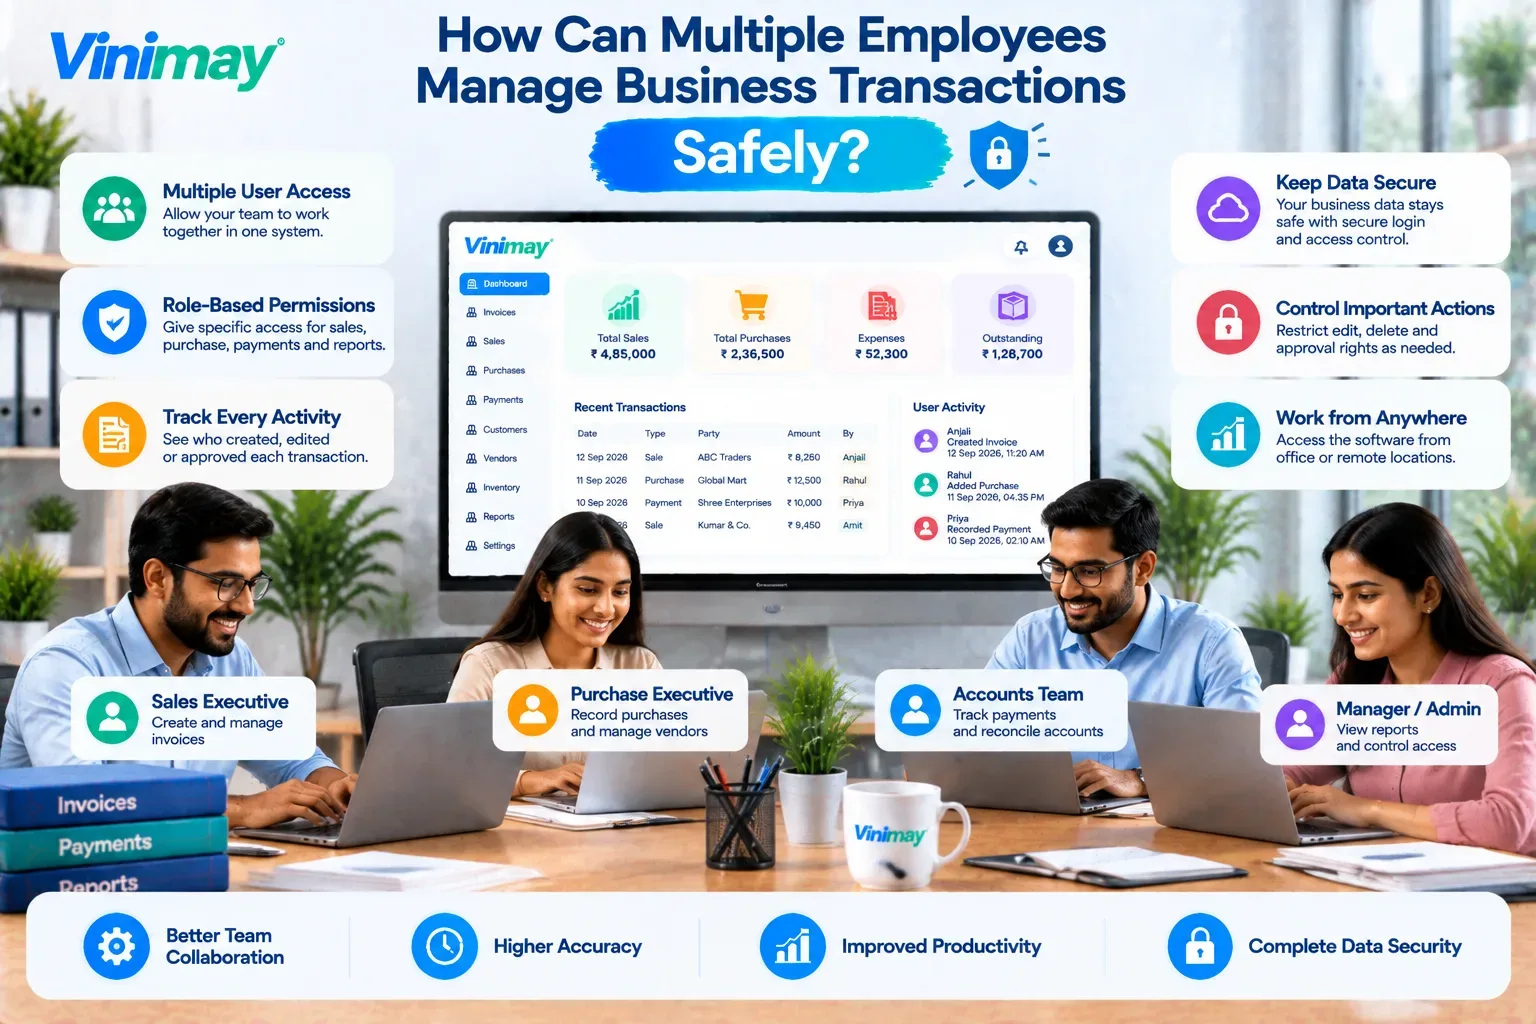
अनुमति स्तर: किसे क्या देखना चाहिए और क्या करना चाहिए
प्रत्येक कर्मचारी को समान पहुँच की आवश्यकता नहीं है। भूमिका के आधार पर एक व्यावहारिक विश्लेषण:
इससे पहले कि यह एक बड़ी समस्या बन जाए, दुरुपयोग को पहचानें
बड़ी समस्या होने से पहले कुछ चेतावनी संकेत दिखने लगते हैं:
पुराने, पहले से बंद चालानों में बार-बार संपादन बिना किसी स्पष्ट कारण के—वैध सुधार आमतौर पर दुर्लभ और विशिष्ट होते हैं, दोहराए नहीं जाते
असामान्य गतिविधि समय, जैसे कि एक कर्मचारी का सिस्टम सामान्य कामकाजी घंटों के बाहर लगातार स्पाइकिंग का उपयोग करता है
किसी भूमिका की आवश्यकता से अधिक डेटा निर्यात होता है, एक तरह से बिलिंग स्टाफ सदस्य नियमित रूप से पूर्ण ग्राहक रिपोर्ट निकालते रहें
स्टॉक विसंगतियाँ जो एक विशिष्ट व्यक्ति की प्रविष्टियों का पता लगाती रहती हैं, या तो प्रशिक्षण अंतराल या कुछ और जानबूझकर की ओर इशारा करते हुए
एक सिस्टम जो उपयोगकर्ता द्वारा गतिविधियों को लॉग करता है, इन पैटर्न को दृश्यमान बनाता है; एक साझा लॉगिन उन्हें डिज़ाइन द्वारा अदृश्य बना देता है। यह ईमानदार गलतियों के साथ-साथ जानबूझकर किए गए दुरुपयोग पर भी उतना ही लागू होता है - गलत चालान को हटाना या गलत ग्राहक के खिलाफ भुगतान दर्ज करना नेक इरादे वाले कर्मचारियों के साथ नियमित रूप से होता है, यही कारण है कि विशिष्ट भूमिकाओं को हटाने और संपादन का रिकॉर्ड रखने जैसी उच्च-प्रभाव वाली कार्रवाइयों को प्रतिबंधित करना, इरादे की परवाह किए बिना मायने रखता है।
बहु-कर्मचारी पहुंच के लिए एक सुरक्षा जांच सूची
प्रत्येक कर्मचारी का एक व्यक्तिगत लॉगिन होता है, साझा लॉगिन नहीं
अनुमति स्तर वास्तविक भूमिका के आधार पर निर्धारित किए जाते हैं, डिफ़ॉल्ट रूप से पूर्ण पहुंच के रूप में नहीं दिए जाते हैं
उच्च प्रभाव वाली कार्रवाइयां (हटाना, प्रमुख संपादन) विशिष्ट भूमिकाओं तक ही सीमित हैं
गतिविधि का पता उस विशिष्ट उपयोगकर्ता से लगाया जा सकता है जिसने इसे निष्पादित किया है
किसी कर्मचारी के चले जाने पर प्रवेश तुरंत रद्द कर दिया जाता है
इस प्रकार की संरचना समय के साथ विश्वास क्यों अर्जित करती है?
किसी व्यवसाय को संरचित पहुंच को उचित ठहराने के लिए अपने कर्मचारियों के बारे में सबसे बुरा मानने की ज़रूरत नहीं है - मुद्दा संदेह का नहीं है, यह नियंत्रण का है। जब हर गतिविधि का पता लगाया जा सकता है और अनुमतियाँ वास्तविक भूमिकाओं से मेल खाती हैं, तो छोटी गलतियाँ चुपचाप बढ़ने के बजाय तुरंत पकड़ में आ जाती हैं, और वास्तविक दुरुपयोग के दुर्लभ मामले को पहचानना और जल्दी रोकना बहुत आसान हो जाता है।
विनिमय अपने बहु-उपयोगकर्ता रिकॉर्ड-कीपिंग के हिस्से के रूप में इस तरह की संरचित, ट्रेस करने योग्य पहुंच का समर्थन करता है, जो कि वह आधार है जिसे यह लेख बढ़ती टीम के साथ भरोसा करने से पहले किसी भी सिस्टम में जांचने की सिफारिश करता है।
निष्कर्ष
बहु-कर्मचारी पहुंच में सुरक्षा कर्मचारियों को अनावश्यक रूप से प्रतिबंधित करने के बारे में नहीं है - यह यह सुनिश्चित करने के बारे में है कि प्रत्येक गतिविधि का एक व्यक्ति से पता लगाया जा सकता है, कि अनुमतियाँ वास्तविक भूमिकाओं से मेल खाती हैं, और गलतियों और दुरुपयोग दोनों को बहुत बाद में पता चलने के बजाय जल्दी ही पकड़ लिया जाता है।
. ए व्यापार जो इसे बाद के विचार के बजाय एक जानबूझकर की गई स्थापना के रूप में मानता है, उस तरह के शांत, संचयी जोखिम से बचता है जो साझा लॉगिन और ब्लैंकेट एक्सेस पैदा करते हैं।
पूछे जाने वाले प्रश्न
1. कई कर्मचारियों को एक लॉगिन साझा करने देने का सबसे बड़ा जोखिम क्या है?
सबसे बड़ा जोखिम सारी जवाबदेही खोना है। यदि कुछ गलत होता है, चाहे गलती हो या जानबूझकर दुरुपयोग किया गया हो, तो इसका पता किसी विशिष्ट व्यक्ति से लगाने का कोई तरीका नहीं है जब सभी की साख समान हो।
2. क्या प्रत्येक कर्मचारी के पास वित्तीय रिकॉर्ड तक समान स्तर की पहुंच होनी चाहिए?
नहीं, पहुंच कर्मचारी की वास्तविक भूमिका से मेल खानी चाहिए, इसलिए उदाहरण के लिए, बिलिंग स्टाफ को पूरी वित्तीय रिपोर्ट देखने या पिछले चालान हटाने की क्षमता की आवश्यकता नहीं है।
3. कोई व्यवसाय कैसे पता लगा सकता है कि कोई कर्मचारी अपनी पहुंच का दुरुपयोग कर रहा है?
चेतावनी संकेतों में पुराने चालानों में बार-बार संपादन, असामान्य गतिविधि समय, या भूमिका की आवश्यकता से परे डेटा निर्यात शामिल हैं - पैटर्न जो केवल तभी दिखाई देते हैं जब सिस्टम व्यक्तिगत उपयोगकर्ता द्वारा कार्यों को ट्रैक करता है।
4. क्या आकस्मिक डेटा हानि उतनी ही गंभीर चिंता है जितनी कि जानबूझकर किया गया दुरुपयोग?
हाँ। गलत रिकॉर्ड को हटाने जैसी ईमानदार गलतियाँ नियमित रूप से होती हैं, इसलिए प्रतिबंधित विलोपन अधिकार और संपादन ट्रैकिंग जैसे सुरक्षा उपाय तब भी मायने रखते हैं, जब इसमें कोई बुरा इरादा शामिल न हो।
5. जब सिस्टम एक्सेस वाला कोई कर्मचारी व्यवसाय छोड़ दे तो तुरंत क्या होना चाहिए?
उनकी व्यक्तिगत पहुंच को तुरंत रद्द कर दिया जाना चाहिए, जो साझा लॉगिन की तुलना में व्यक्तिगत लॉगिन के साथ कहीं अधिक सरल और सुरक्षित है, जिसके लिए सभी द्वारा उपयोग किए जाने वाले पासवर्ड को बदलने की आवश्यकता होगी।
6. क्या कर्मचारियों की पहुंच को प्रतिबंधित करने से दैनिक संचालन धीमा हो जाता है?
यदि अनुमतियाँ सोच-समझकर सेट की गई हैं तो यह महत्वपूर्ण नहीं है। केवल हटाने या रिपोर्ट निर्यात जैसी उच्च-प्रभाव वाली कार्रवाइयों को प्रतिबंधित करना, जबकि चालान-प्रक्रिया जैसे सामान्य दैनिक कार्यों की अनुमति देना, जोखिम को कम करते हुए संचालन को सुचारू रखता है।
Related Topics
Published by Team Vinimay
Our editorial and compliance specialists create practical guides, tax calculation rules, and operational strategies to empower Indian small business owners and accountants.