ಬಹು ಉದ್ಯೋಗಿಗಳು ವ್ಯಾಪಾರ ವಹಿವಾಟುಗಳನ್ನು ಸುರಕ್ಷಿತವಾಗಿ ಹೇಗೆ ನಿರ್ವಹಿಸಬಹುದು?
ಬಿಲ್ಲಿಂಗ್ ಮತ್ತು ಹಣಕಾಸಿನ ದಾಖಲೆಗಳಿಗೆ ಉದ್ಯೋಗಿಗಳಿಗೆ ಪ್ರವೇಶವನ್ನು ನೀಡುವುದು ವರ್ಕ್ಫ್ಲೋ ಸಮಸ್ಯೆಯನ್ನು ಪರಿಹರಿಸುತ್ತದೆ, ಆದರೆ ಇದು ಬೇರೆಯದನ್ನು ಪರಿಚಯಿಸುತ್ತದೆ: ಅಪಾಯ. ಒಂದಕ್ಕಿಂತ ಹೆಚ್ಚು ವ್ಯಕ್ತಿಗಳು ಇನ್ವಾಯ್ಸ್ಗಳನ್ನು ರಚಿಸಬಹುದು, ಪಾವತಿಗಳನ್ನು ರೆಕಾರ್ಡ್ ಮಾಡಬಹುದು ಅಥವಾ ಸ್ಟಾಕ್ ಅನ್ನು ಹೊಂದಿಸಿದರೆ, ತಂಡವು ಎಷ್ಟು ಸಲೀಸಾಗಿ ಒಟ್ಟಿಗೆ ಕೆಲಸ ಮಾಡುತ್ತದೆ ಎಂಬುದರ ಕುರಿತು ವ್ಯಾಪಾರವು ಯೋಚಿಸಬೇಕು, ಆದರೆ ಉದ್ದೇಶಪೂರ್ವಕವಾಗಿ ಅಥವಾ ಆಕಸ್ಮಿಕವಾಗಿ ಪ್ರವೇಶವನ್ನು ದುರುಪಯೋಗಪಡಿಸಿಕೊಂಡರೆ ಏನು ತಪ್ಪಾಗಬಹುದು ಎಂಬುದರ ಕುರಿತು ಯೋಚಿಸಬೇಕು.
ಈ ಕಾಳಜಿಯು ಸರಳ ಅನುಕೂಲಕ್ಕಿಂತ ಭಿನ್ನವಾಗಿದೆ. ಎ ವ್ಯಾಪಾರ ಸಂಪೂರ್ಣವಾಗಿ ಮೃದುವಾದ ಬಹು-ಬಳಕೆದಾರ ಕೆಲಸದ ಹರಿವುಗಳನ್ನು ಹೊಂದಬಹುದು ಮತ್ತು ಯಾರು ಏನು ಮಾಡಿದರು ಎಂಬುದನ್ನು ಪತ್ತೆಹಚ್ಚಲು ಯಾವುದೇ ಮಾರ್ಗವಿಲ್ಲದಿದ್ದರೆ ಅಥವಾ ಪ್ರತಿಯೊಬ್ಬ ಉದ್ಯೋಗಿಯು ಅವರ ನಿಜವಾದ ಪಾತ್ರವನ್ನು ಲೆಕ್ಕಿಸದೆ ಅದೇ ಮಟ್ಟದ ಪ್ರವೇಶವನ್ನು ಹೊಂದಿದ್ದರೆ ನಿಜವಾದ ಅಪಾಯಕ್ಕೆ ಒಡ್ಡಿಕೊಳ್ಳಬಹುದು. ಸುರಕ್ಷತೆ, ಈ ಸಂದರ್ಭದಲ್ಲಿ, ಒಡ್ಡುವಿಕೆಯನ್ನು ಸೀಮಿತಗೊಳಿಸುವುದು ಎಂದರ್ಥ - ತಪ್ಪು ಅಥವಾ ಕೆಟ್ಟ ನಟನು ವಾರಗಳು ಅಥವಾ ತಿಂಗಳುಗಳವರೆಗೆ ಗಮನಿಸದೇ ಇರುವ ಹಾನಿಯನ್ನು ಶಾಂತವಾಗಿ ಉಂಟುಮಾಡುವುದಿಲ್ಲ ಎಂದು ಖಚಿತಪಡಿಸಿಕೊಳ್ಳುವುದು.
ಈ ಲೇಖನವು ನಿರ್ದಿಷ್ಟವಾಗಿ ಆ ಸುರಕ್ಷತಾ ಕೋನದ ಮೇಲೆ ಕೇಂದ್ರೀಕರಿಸುತ್ತದೆ: ಹಂಚಿಕೆಯ ಪ್ರವೇಶದ ಅಪಾಯಗಳು, ಅನುಮತಿಯ ಮಟ್ಟಗಳು ಹೇಗೆ ಒಡ್ಡುವಿಕೆಯನ್ನು ಕಡಿಮೆ ಮಾಡುತ್ತದೆ ಮತ್ತು ಎಚ್ಚರಿಕೆಯ ಚಿಹ್ನೆಗಳಾಗಿ ಏನನ್ನು ವೀಕ್ಷಿಸಬೇಕು. Vinimay ರೆಕಾರ್ಡ್ಗಳಿಗೆ ರಚನಾತ್ಮಕ, ಬಹು-ಬಳಕೆದಾರ ಪ್ರವೇಶವನ್ನು ಬೆಂಬಲಿಸುತ್ತದೆ ಮತ್ತು ಕೆಳಗೆ ಚರ್ಚಿಸಲಾದ ಸುರಕ್ಷತೆಗಳು ತಂಡದಾದ್ಯಂತ ಹಣಕಾಸಿನ ಡೇಟಾವನ್ನು ನಿರ್ವಹಿಸುವ ಯಾವುದೇ ಸಿಸ್ಟಮ್ಗೆ ಅನ್ವಯಿಸುವ ಅದೇ ಮಾನದಂಡವನ್ನು ಪ್ರತಿಬಿಂಬಿಸುತ್ತದೆ.
ಹಂಚಿಕೆಯ ಪ್ರವೇಶದ ಮುಖ್ಯ ಅಪಾಯಗಳು
ಒಂದಕ್ಕಿಂತ ಹೆಚ್ಚು ವ್ಯಕ್ತಿಗಳು ಒಮ್ಮೆ ರಚಿಸಬಹುದು ಇನ್ವಾಯ್ಸ್ಗಳು, ದಾಖಲೆ ಪಾವತಿಗಳು, ಅಥವಾ ಸ್ಟಾಕ್ ಅನ್ನು ಹೊಂದಿಸಿ, ಕೆಲವು ನಿರ್ದಿಷ್ಟ ಅಪಾಯಗಳು ಸ್ಥಿರವಾಗಿ ತೋರಿಸುತ್ತವೆ. ಪತ್ತೆಹಚ್ಚಲಾಗದ ಬದಲಾವಣೆಗಳು ಅತ್ಯಂತ ಸಾಮಾನ್ಯವಾಗಿದೆ-ಅನೇಕ ಜನರು ಒಂದು ಲಾಗಿನ್ ಅನ್ನು ಹಂಚಿಕೊಂಡಾಗ, ನಿರ್ದಿಷ್ಟ ನಮೂದು ಅಥವಾ ಸಂಪಾದನೆಯನ್ನು ಯಾರು ಮಾಡಿದ್ದಾರೆಂದು ತಿಳಿಯಲು ಯಾವುದೇ ಮಾರ್ಗವಿಲ್ಲ. ಮಿತಿಮೀರಿದ-ಅನುಮತಿ ಪಡೆದ ಸಿಬ್ಬಂದಿಯು ಸಂಬಂಧಿತ ಸಮಸ್ಯೆಯನ್ನು ಸೃಷ್ಟಿಸುತ್ತಾರೆ, ಅಲ್ಲಿ ಕಿರಿಯ ಬಿಲ್ಲಿಂಗ್ ಉದ್ಯೋಗಿ ವರದಿಗಳಿಗೆ ಪೂರ್ಣ ಪ್ರವೇಶ ಅಥವಾ ಹಿಂದಿನ ಇನ್ವಾಯ್ಸ್ಗಳನ್ನು ಅಳಿಸುವ ಸಾಮರ್ಥ್ಯದೊಂದಿಗೆ ಕೊನೆಗೊಳ್ಳುತ್ತದೆ, ಅವರ ಪಾತ್ರವು ನಿಜವಾಗಿ ಅಗತ್ಯವಾಗಿರುವುದನ್ನು ಮೀರಿದೆ. ಆಕಸ್ಮಿಕವಾಗಿ ಅಳಿಸುವಿಕೆ ಅಥವಾ ಸಂಪಾದನೆಗಳು ನಿಯಮಿತವಾಗಿ ಸಂಭವಿಸುತ್ತವೆ, ಆಗಾಗ್ಗೆ ಕ್ರಿಯೆಯ ಪರಿಣಾಮಗಳನ್ನು ಅರ್ಥಮಾಡಿಕೊಳ್ಳದ ವ್ಯಕ್ತಿಯಿಂದ. ಮತ್ತು ಕೆಲವು ಸಂದರ್ಭಗಳಲ್ಲಿ, ಡೇಟಾ ಸ್ವತಃ ಅಪಾಯವಾಗುತ್ತದೆ - ವ್ಯಾಪಾರವನ್ನು ತೊರೆಯುವ ಮೊದಲು ಗ್ರಾಹಕ ಅಥವಾ ಬೆಲೆ ವಿವರಗಳನ್ನು ರಫ್ತು ಮಾಡುವ ಉದ್ಯೋಗಿ, ಅದು ಸಂಭವಿಸುವ ಯಾವುದೇ ದಾಖಲೆಗಳಿಲ್ಲ.
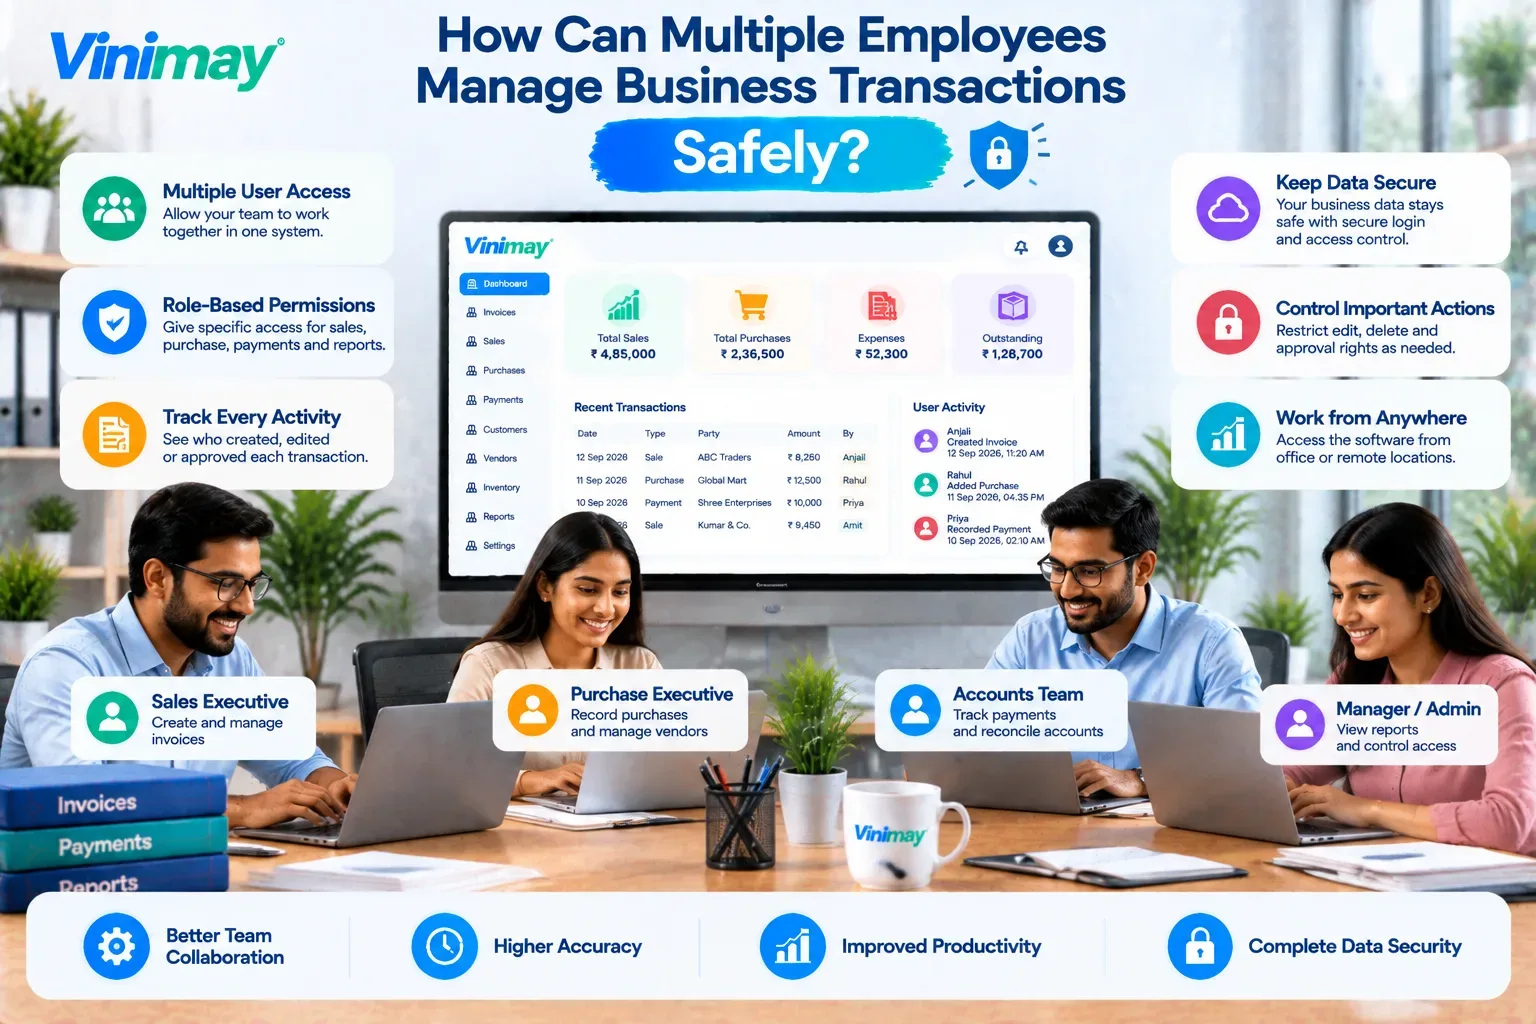
ಅನುಮತಿ ಮಟ್ಟಗಳು: ಯಾರು ನೋಡಬೇಕು ಮತ್ತು ಏನು ಮಾಡಬೇಕು
ಪ್ರತಿ ಉದ್ಯೋಗಿಗೆ ಒಂದೇ ಪ್ರವೇಶ ಅಗತ್ಯವಿಲ್ಲ. ಪಾತ್ರದ ಮೂಲಕ ಪ್ರಾಯೋಗಿಕ ಸ್ಥಗಿತ:
ಇದು ದೊಡ್ಡ ಸಮಸ್ಯೆಯಾಗುವ ಮೊದಲು ದುರ್ಬಳಕೆಯನ್ನು ಗುರುತಿಸುವುದು
ದೊಡ್ಡ ಸಮಸ್ಯೆಯಾಗುವ ಮೊದಲು ಕೆಲವು ಎಚ್ಚರಿಕೆ ಚಿಹ್ನೆಗಳು ಕಾಣಿಸಿಕೊಳ್ಳುತ್ತವೆ:
ಹಳೆಯ, ಈಗಾಗಲೇ ಮುಚ್ಚಿದ ಇನ್ವಾಯ್ಸ್ಗಳಿಗೆ ಆಗಾಗ್ಗೆ ಸಂಪಾದನೆಗಳು ಸ್ಪಷ್ಟ ಕಾರಣವಿಲ್ಲದೆ-ಕಾನೂನುಬದ್ಧ ತಿದ್ದುಪಡಿಗಳು ಸಾಮಾನ್ಯವಾಗಿ ಅಪರೂಪ ಮತ್ತು ನಿರ್ದಿಷ್ಟವಾಗಿರುತ್ತವೆ, ಪುನರಾವರ್ತನೆಯಾಗುವುದಿಲ್ಲ
ಅಸಾಮಾನ್ಯ ಚಟುವಟಿಕೆಯ ಸಮಯ, ಒಬ್ಬ ನೌಕರನ ಸಿಸ್ಟಮ್ ಬಳಕೆಯು ಸಾಮಾನ್ಯ ಕೆಲಸದ ಸಮಯದ ಹೊರಗೆ ಸ್ಥಿರವಾಗಿ ಹೆಚ್ಚಾಗುವುದು
ಪಾತ್ರದ ಅಗತ್ಯಕ್ಕಿಂತ ಹೆಚ್ಚಿನ ಡೇಟಾ ರಫ್ತು, ಎ ಹಾಗೆ ಬಿಲ್ಲಿಂಗ್ ಸಿಬ್ಬಂದಿ ಸದಸ್ಯ ನಿಯಮಿತವಾಗಿ ಪೂರ್ಣ ಗ್ರಾಹಕ ವರದಿಗಳನ್ನು ಎಳೆಯುವುದು
ಒಬ್ಬ ನಿರ್ದಿಷ್ಟ ವ್ಯಕ್ತಿಯ ನಮೂದುಗಳನ್ನು ಪತ್ತೆಹಚ್ಚುವ ಸ್ಟಾಕ್ ವ್ಯತ್ಯಾಸಗಳು, ತರಬೇತಿ ಅಂತರವನ್ನು ಅಥವಾ ಹೆಚ್ಚು ಉದ್ದೇಶಪೂರ್ವಕವಾಗಿ ಯಾವುದನ್ನಾದರೂ ಸೂಚಿಸುತ್ತದೆ
ಬಳಕೆದಾರರಿಂದ ಕ್ರಿಯೆಗಳನ್ನು ಲಾಗ್ ಮಾಡುವ ವ್ಯವಸ್ಥೆಯು ಈ ಮಾದರಿಗಳನ್ನು ಗೋಚರಿಸುವಂತೆ ಮಾಡುತ್ತದೆ; ಹಂಚಿಕೆಯ ಲಾಗಿನ್ ಅವುಗಳನ್ನು ವಿನ್ಯಾಸದ ಮೂಲಕ ಅಗೋಚರವಾಗಿಸುತ್ತದೆ. ಇದು ಉದ್ದೇಶಪೂರ್ವಕ ದುರುಪಯೋಗದಂತೆಯೇ ಪ್ರಾಮಾಣಿಕ ತಪ್ಪುಗಳಿಗೆ ಅನ್ವಯಿಸುತ್ತದೆ-ತಪ್ಪಾದ ಸರಕುಪಟ್ಟಿ ಅಳಿಸುವುದು ಅಥವಾ ತಪ್ಪಾದ ಗ್ರಾಹಕನ ವಿರುದ್ಧ ಪಾವತಿಯನ್ನು ನಮೂದಿಸುವುದು ಉತ್ತಮ-ಉದ್ದೇಶವುಳ್ಳ ಸಿಬ್ಬಂದಿಯೊಂದಿಗೆ ನಿಯಮಿತವಾಗಿ ನಡೆಯುತ್ತದೆ, ಅದಕ್ಕಾಗಿಯೇ ನಿರ್ದಿಷ್ಟ ಪಾತ್ರಗಳಿಗೆ ಅಳಿಸುವಿಕೆ ಮತ್ತು ಸಂಪಾದನೆಗಳ ದಾಖಲೆಯನ್ನು ಇಟ್ಟುಕೊಳ್ಳುವುದು, ಉದ್ದೇಶವನ್ನು ಲೆಕ್ಕಿಸದೆಯೇ ಮುಖ್ಯವಾಗಿದೆ.
ಬಹು-ಉದ್ಯೋಗಿ ಪ್ರವೇಶಕ್ಕಾಗಿ ಸುರಕ್ಷತಾ ಪರಿಶೀಲನಾಪಟ್ಟಿ
ಪ್ರತಿಯೊಬ್ಬ ಉದ್ಯೋಗಿಯು ವೈಯಕ್ತಿಕ ಲಾಗಿನ್ ಅನ್ನು ಹೊಂದಿದ್ದಾನೆ, ಹಂಚಿಕೆಯಲ್ಲ
ನಿಜವಾದ ಪಾತ್ರವನ್ನು ಆಧರಿಸಿ ಅನುಮತಿ ಮಟ್ಟವನ್ನು ಹೊಂದಿಸಲಾಗಿದೆ, ಪೂರ್ವನಿಯೋಜಿತವಾಗಿ ಪೂರ್ಣ ಪ್ರವೇಶವನ್ನು ನೀಡಲಾಗಿಲ್ಲ
ಹೆಚ್ಚಿನ ಪ್ರಭಾವದ ಕ್ರಿಯೆಗಳು (ಅಳಿಸುವಿಕೆ, ಪ್ರಮುಖ ಸಂಪಾದನೆಗಳು) ನಿರ್ದಿಷ್ಟ ಪಾತ್ರಗಳಿಗೆ ನಿರ್ಬಂಧಿಸಲಾಗಿದೆ
ಚಟುವಟಿಕೆಯನ್ನು ನಿರ್ವಹಿಸಿದ ನಿರ್ದಿಷ್ಟ ಬಳಕೆದಾರರಿಗೆ ಹಿಂತಿರುಗಿಸಬಹುದು
ಉದ್ಯೋಗಿ ಹೊರಟುಹೋದ ತಕ್ಷಣ ಪ್ರವೇಶವನ್ನು ಹಿಂಪಡೆಯಲಾಗುತ್ತದೆ
ಏಕೆ ಈ ರೀತಿಯ ರಚನೆಯು ಕಾಲಾನಂತರದಲ್ಲಿ ನಂಬಿಕೆಯನ್ನು ಗಳಿಸುತ್ತದೆ
ರಚನಾತ್ಮಕ ಪ್ರವೇಶವನ್ನು ಸಮರ್ಥಿಸಲು ವ್ಯಾಪಾರವು ತನ್ನ ಸಿಬ್ಬಂದಿಯ ಬಗ್ಗೆ ಕೆಟ್ಟದ್ದನ್ನು ಊಹಿಸುವ ಅಗತ್ಯವಿಲ್ಲ - ಪಾಯಿಂಟ್ ಅನುಮಾನವಲ್ಲ, ಅದು ಧಾರಣವಾಗಿದೆ. ಪ್ರತಿಯೊಂದು ಕ್ರಿಯೆಯನ್ನು ಪತ್ತೆಹಚ್ಚಬಹುದಾದಾಗ ಮತ್ತು ಅನುಮತಿಗಳು ನಿಜವಾದ ಪಾತ್ರಗಳಿಗೆ ಹೊಂದಿಕೆಯಾದಾಗ, ಸಣ್ಣ ತಪ್ಪುಗಳು ಮೌನವಾಗಿ ಸಂಯೋಜಿಸುವ ಬದಲು ತ್ವರಿತವಾಗಿ ಸಿಕ್ಕಿಬೀಳುತ್ತವೆ ಮತ್ತು ನಿಜವಾದ ದುರುಪಯೋಗದ ಅಪರೂಪದ ಪ್ರಕರಣವನ್ನು ಮೊದಲೇ ಗುರುತಿಸಲು ಮತ್ತು ನಿಲ್ಲಿಸಲು ತುಂಬಾ ಸುಲಭವಾಗುತ್ತದೆ.
Vinimay ತನ್ನ ಬಹು-ಬಳಕೆದಾರ ದಾಖಲೆ-ಕೀಪಿಂಗ್ನ ಭಾಗವಾಗಿ ಈ ರೀತಿಯ ರಚನಾತ್ಮಕ, ಪತ್ತೆಹಚ್ಚಬಹುದಾದ ಪ್ರವೇಶವನ್ನು ಬೆಂಬಲಿಸುತ್ತದೆ, ಇದು ಬೆಳೆಯುತ್ತಿರುವ ತಂಡದೊಂದಿಗೆ ನಂಬುವ ಮೊದಲು ಯಾವುದೇ ಸಿಸ್ಟಮ್ನಲ್ಲಿ ಪರಿಶೀಲಿಸಲು ಈ ಲೇಖನ ಶಿಫಾರಸು ಮಾಡುವ ಅಡಿಪಾಯವಾಗಿದೆ.
ತೀರ್ಮಾನ
ಬಹು-ಉದ್ಯೋಗಿ ಪ್ರವೇಶದಲ್ಲಿ ಸುರಕ್ಷತೆಯು ಸಿಬ್ಬಂದಿಯನ್ನು ಅನಗತ್ಯವಾಗಿ ನಿರ್ಬಂಧಿಸುವುದರ ಬಗ್ಗೆ ಅಲ್ಲ - ಇದು ಪ್ರತಿ ಕ್ರಿಯೆಯನ್ನು ಒಬ್ಬ ವ್ಯಕ್ತಿಗೆ ಪತ್ತೆಹಚ್ಚಬಹುದೆಂದು ಖಚಿತಪಡಿಸಿಕೊಳ್ಳುವುದು, ಅನುಮತಿಗಳು ನಿಜವಾದ ಪಾತ್ರಗಳಿಗೆ ಹೊಂದಿಕೆಯಾಗುತ್ತವೆ ಮತ್ತು ತಪ್ಪುಗಳು ಮತ್ತು ದುರುಪಯೋಗ ಎರಡನ್ನೂ ನಂತರ ಕಂಡುಹಿಡಿಯುವ ಬದಲು ಮೊದಲೇ ಹಿಡಿಯಲಾಗುತ್ತದೆ
. ಎ ವ್ಯಾಪಾರ ಇದು ಉದ್ದೇಶಪೂರ್ವಕ ಸೆಟಪ್ ಎಂದು ಪರಿಗಣಿಸುತ್ತದೆ, ಬದಲಿಗೆ ನಂತರದ ಆಲೋಚನೆ, ಹಂಚಿಕೆಯ ಲಾಗಿನ್ಗಳು ಮತ್ತು ಕಂಬಳಿ ಪ್ರವೇಶವು ಸೃಷ್ಟಿಸುವ ಪ್ರವೃತ್ತಿಯನ್ನು ಹೊಂದಿರುವ ಶಾಂತ, ಸಂಚಯಿಸುವ ಅಪಾಯವನ್ನು ತಪ್ಪಿಸುತ್ತದೆ.
FAQ ಗಳು
1. ಅನೇಕ ಉದ್ಯೋಗಿಗಳು ಒಂದು ಲಾಗಿನ್ ಅನ್ನು ಹಂಚಿಕೊಳ್ಳಲು ಅವಕಾಶ ನೀಡುವ ದೊಡ್ಡ ಅಪಾಯ ಯಾವುದು?
ದೊಡ್ಡ ಅಪಾಯವೆಂದರೆ ಎಲ್ಲಾ ಹೊಣೆಗಾರಿಕೆಯನ್ನು ಕಳೆದುಕೊಳ್ಳುವುದು. ಏನಾದರೂ ತಪ್ಪಾದಲ್ಲಿ, ತಪ್ಪು ಅಥವಾ ಉದ್ದೇಶಪೂರ್ವಕ ದುರುಪಯೋಗವಾಗಿದ್ದರೂ, ಪ್ರತಿಯೊಬ್ಬರೂ ಒಂದೇ ರುಜುವಾತುಗಳನ್ನು ಹಂಚಿಕೊಂಡಾಗ ಅದನ್ನು ನಿರ್ದಿಷ್ಟ ವ್ಯಕ್ತಿಗೆ ಹಿಂತಿರುಗಿಸಲು ಯಾವುದೇ ಮಾರ್ಗವಿಲ್ಲ.
2. ಪ್ರತಿ ಉದ್ಯೋಗಿಯೂ ಹಣಕಾಸಿನ ದಾಖಲೆಗಳಿಗೆ ಒಂದೇ ಮಟ್ಟದ ಪ್ರವೇಶವನ್ನು ಹೊಂದಿರಬೇಕೇ?
ಇಲ್ಲ. ಪ್ರವೇಶವು ಉದ್ಯೋಗಿಯ ನಿಜವಾದ ಪಾತ್ರಕ್ಕೆ ಹೊಂದಿಕೆಯಾಗಬೇಕು, ಆದ್ದರಿಂದ ಬಿಲ್ಲಿಂಗ್ ಸಿಬ್ಬಂದಿ, ಉದಾಹರಣೆಗೆ, ಪೂರ್ಣ ಹಣಕಾಸು ವರದಿಗಳನ್ನು ವೀಕ್ಷಿಸುವ ಅಥವಾ ಹಿಂದಿನ ಇನ್ವಾಯ್ಸ್ಗಳನ್ನು ಅಳಿಸುವ ಸಾಮರ್ಥ್ಯದ ಅಗತ್ಯವಿಲ್ಲ.
3. ಉದ್ಯೋಗಿ ತಮ್ಮ ಪ್ರವೇಶವನ್ನು ದುರುಪಯೋಗಪಡಿಸಿಕೊಳ್ಳುತ್ತಿದ್ದರೆ ವ್ಯಾಪಾರವು ಹೇಗೆ ಪತ್ತೆ ಮಾಡುತ್ತದೆ?
ಎಚ್ಚರಿಕೆ ಚಿಹ್ನೆಗಳು ಹಳೆಯ ಇನ್ವಾಯ್ಸ್ಗಳಿಗೆ ಆಗಾಗ ಎಡಿಟ್ಗಳು, ಅಸಾಮಾನ್ಯ ಚಟುವಟಿಕೆಯ ಸಮಯ, ಅಥವಾ ಪಾತ್ರದ ಅಗತ್ಯವನ್ನು ಮೀರಿದ ಡೇಟಾ ರಫ್ತುಗಳನ್ನು ಒಳಗೊಂಡಿರುತ್ತದೆ - ಸಿಸ್ಟಮ್ ವೈಯಕ್ತಿಕ ಬಳಕೆದಾರರ ಕ್ರಿಯೆಗಳನ್ನು ಟ್ರ್ಯಾಕ್ ಮಾಡಿದರೆ ಮಾತ್ರ ಗೋಚರಿಸುವ ಮಾದರಿಗಳು.
4. ಆಕಸ್ಮಿಕ ಡೇಟಾ ನಷ್ಟವು ಉದ್ದೇಶಪೂರ್ವಕ ದುರುಪಯೋಗದಂತೆಯೇ ಗಂಭೀರವಾದ ಕಾಳಜಿಯಾಗಿದೆಯೇ?
ಹೌದು. ತಪ್ಪಾದ ದಾಖಲೆಯನ್ನು ಅಳಿಸುವಂತಹ ಪ್ರಾಮಾಣಿಕ ತಪ್ಪುಗಳು ನಿಯಮಿತವಾಗಿ ಸಂಭವಿಸುತ್ತವೆ, ಆದ್ದರಿಂದ ನಿರ್ಬಂಧಿತ ಅಳಿಸುವಿಕೆ ಹಕ್ಕುಗಳಂತಹ ಸುರಕ್ಷತಾ ಕ್ರಮಗಳು ಮತ್ತು ಯಾವುದೇ ಕೆಟ್ಟ ಉದ್ದೇಶವಿಲ್ಲದಿದ್ದರೂ ಸಹ ಎಡಿಟ್ ಟ್ರ್ಯಾಕಿಂಗ್ ಮ್ಯಾಟರ್.
5. ಸಿಸ್ಟಮ್ ಪ್ರವೇಶವನ್ನು ಹೊಂದಿರುವ ಉದ್ಯೋಗಿ ವ್ಯಾಪಾರವನ್ನು ತೊರೆದಾಗ ತಕ್ಷಣವೇ ಏನಾಗಬೇಕು?
ಅವರ ವೈಯಕ್ತಿಕ ಪ್ರವೇಶವನ್ನು ತಕ್ಷಣವೇ ಹಿಂತೆಗೆದುಕೊಳ್ಳಬೇಕು, ಪ್ರತಿಯೊಬ್ಬರೂ ಬಳಸುವ ಪಾಸ್ವರ್ಡ್ ಅನ್ನು ಬದಲಾಯಿಸುವ ಅಗತ್ಯವಿರುವ ಹಂಚಿದ ಲಾಗಿನ್ಗಿಂತ ವೈಯಕ್ತಿಕ ಲಾಗಿನ್ಗಳೊಂದಿಗೆ ಇದು ತುಂಬಾ ಸರಳ ಮತ್ತು ಸುರಕ್ಷಿತವಾಗಿದೆ.
6. ಉದ್ಯೋಗಿ ಪ್ರವೇಶವನ್ನು ನಿರ್ಬಂಧಿಸುವುದು ದೈನಂದಿನ ಕಾರ್ಯಾಚರಣೆಗಳನ್ನು ನಿಧಾನಗೊಳಿಸುತ್ತದೆಯೇ?
ಅನುಮತಿಗಳನ್ನು ಚಿಂತನಶೀಲವಾಗಿ ಹೊಂದಿಸಿದ್ದರೆ ಗಮನಾರ್ಹವಾಗಿಲ್ಲ. ಇನ್ವಾಯ್ಸಿಂಗ್ನಂತಹ ಸಾಮಾನ್ಯ ದೈನಂದಿನ ಕಾರ್ಯಗಳನ್ನು ಅನುಮತಿಸುವಾಗ, ಅಳಿಸುವಿಕೆ ಅಥವಾ ವರದಿ ರಫ್ತುಗಳಂತಹ ಹೆಚ್ಚಿನ-ಪ್ರಭಾವದ ಕ್ರಿಯೆಗಳನ್ನು ಮಾತ್ರ ನಿರ್ಬಂಧಿಸುವುದು, ಅಪಾಯವನ್ನು ಕಡಿಮೆ ಮಾಡುವಾಗ ಕಾರ್ಯಾಚರಣೆಗಳನ್ನು ಸುಗಮವಾಗಿರಿಸುತ್ತದೆ.
Related Topics
Published by Team Vinimay
Our editorial and compliance specialists create practical guides, tax calculation rules, and operational strategies to empower Indian small business owners and accountants.