एकाधिक कर्मचारी व्यवसाय व्यवहार सुरक्षितपणे कसे व्यवस्थापित करू शकतात?
कर्मचाऱ्यांना बिलिंग आणि आर्थिक नोंदींमध्ये प्रवेश दिल्याने वर्कफ्लोची समस्या सुटते, परंतु ती वेगळी असते: जोखीम. एकदा एकापेक्षा जास्त व्यक्ती इन्व्हॉइस तयार करू शकतात, पेमेंट रेकॉर्ड करू शकतात किंवा स्टॉक समायोजित करू शकतात, तेव्हा व्यवसायाने केवळ टीम किती सहजतेने एकत्र काम करते याचा विचार केला पाहिजे असे नाही तर प्रवेशाचा गैरवापर झाल्यास काय चूक होऊ शकते याचा विचार करणे आवश्यक आहे.
ही चिंता साध्या सोयीपेक्षा वेगळी आहे. ए व्यवसाय उत्तम प्रकारे गुळगुळीत बहु-वापरकर्ता कार्यप्रवाह असू शकतात आणि तरीही कोणी काय केले याचा शोध घेण्याचा कोणताही मार्ग नसल्यास किंवा प्रत्येक कर्मचाऱ्याला त्यांच्या वास्तविक भूमिकेकडे दुर्लक्ष करून समान स्तरावर प्रवेश असल्यास वास्तविक जोखीम असू शकते. या संदर्भात सुरक्षितता म्हणजे एक्सपोजर मर्यादित करणे — एखादी चूक किंवा वाईट अभिनेता शांतपणे काही आठवडे किंवा महिने लक्षात न येणारे नुकसान होऊ शकत नाही याची खात्री करणे.
हा लेख विशेषतः त्या सुरक्षिततेच्या कोनावर लक्ष केंद्रित करतो: सामायिक प्रवेशाचे धोके, परवानगी पातळी एक्सपोजर कसे कमी करते आणि चेतावणी चिन्हे म्हणून काय पहावे. Vinimay रेकॉर्डसाठी संरचित, बहु-वापरकर्ता प्रवेशास समर्थन देतो आणि खाली चर्चा केलेले सुरक्षा उपाय संघातील आर्थिक डेटा हाताळणाऱ्या कोणत्याही प्रणालीवर लागू करण्यासारखे समान मानक दर्शवतात.
सामायिक प्रवेशाचे मुख्य धोके
एकदा एकापेक्षा जास्त व्यक्ती तयार करू शकतात पावत्या, रेकॉर्ड पेमेंट, किंवा स्टॉक समायोजित करा, काही विशिष्ट जोखीम सातत्याने दिसून येतात. शोधता न येणारे बदल हे सर्वात सामान्य आहेत—जेव्हा अनेक लोक एक लॉगिन सामायिक करतात, तेव्हा विशिष्ट एंट्री किंवा संपादन कोणी केले हे जाणून घेण्याचा कोणताही मार्ग नाही. अति-परवानगी असलेले कर्मचारी संबंधित समस्या निर्माण करतात, जेथे कनिष्ठ बिलिंग कर्मचाऱ्याला अहवालात पूर्ण प्रवेश मिळतो किंवा मागील पावत्या हटवण्याची क्षमता असते, त्यांच्या भूमिकेला प्रत्यक्षात आवश्यक असलेल्या गोष्टींच्या पलीकडे. अपघाती हटवणे किंवा संपादने देखील नियमितपणे होतात, अनेकदा एखाद्या कृतीचे परिणाम समजत नसलेल्या व्यक्तीकडून. आणि काही प्रकरणांमध्ये, डेटा स्वतःच जोखीम बनतो — व्यवसाय सोडण्यापूर्वी ग्राहक किंवा किंमतीचे तपशील निर्यात करणारा कर्मचारी, त्याची कोणतीही नोंद नसते.
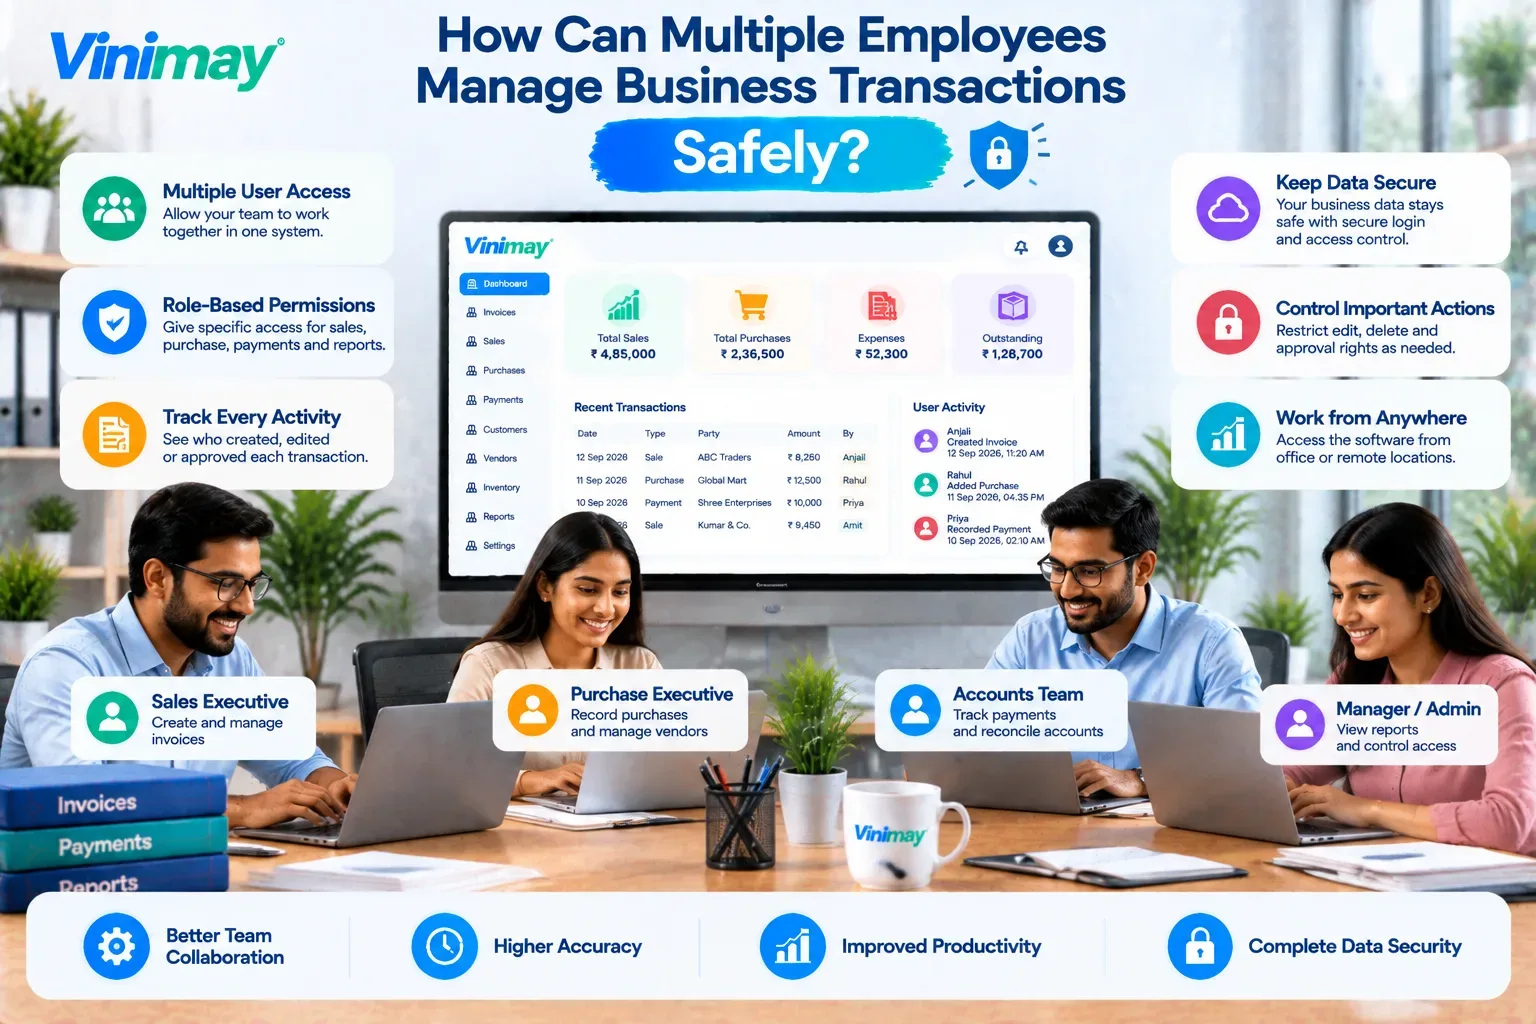
परवानगी पातळी: कोणी पाहावे आणि काय करावे
प्रत्येक कर्मचाऱ्याला समान प्रवेश आवश्यक नाही. भूमिकेनुसार व्यावहारिक ब्रेकडाउन:
गैरवापर शोधणे ही मोठी समस्या होण्यापूर्वी
मोठी समस्या येण्यापूर्वी काही चेतावणी चिन्हे दिसून येतात:
जुन्या, आधीच बंद केलेल्या बीजकांमध्ये वारंवार संपादने स्पष्ट कारणाशिवाय - कायदेशीर सुधारणा सहसा दुर्मिळ आणि विशिष्ट असतात, पुनरावृत्ती होत नाहीत
असामान्य क्रियाकलाप वेळ, जसे की एका कर्मचाऱ्याची प्रणाली सामान्य कामकाजाच्या वेळेच्या बाहेर सातत्याने वाढणे वापरते
भूमिकेसाठी आवश्यक असलेल्या पलीकडे डेटा निर्यात करतो, जसे अ बिलिंग कर्मचारी सदस्य नियमितपणे पूर्ण ग्राहक अहवाल खेचणे
स्टॉक विसंगती जे एका विशिष्ट व्यक्तीच्या नोंदींचा मागोवा घेत राहतात, एकतर प्रशिक्षण अंतर किंवा अधिक जाणूनबुजून काहीतरी दर्शवित आहे
वापरकर्त्याच्या क्रियांची नोंद करणारी प्रणाली हे नमुने दृश्यमान करते; सामायिक लॉगिन त्यांना डिझाइनद्वारे अदृश्य करते. हे जाणूनबुजून केलेल्या गैरवापराइतकेच प्रामाणिक चुकांनाही लागू होते—चुकीचे बीजक हटवणे किंवा चुकीच्या ग्राहकाविरुद्ध पेमेंट प्रविष्ट करणे हे चांगल्या अर्थाने काम करणाऱ्या कर्मचाऱ्यांसोबत नियमितपणे घडते, म्हणूनच विशिष्ट भूमिकांपर्यंत हटवण्यासारख्या उच्च-परिणामकारक क्रियांना प्रतिबंधित करणे आणि संपादनांचे रेकॉर्ड ठेवणे, हेतू काहीही असोत.
बहु-कर्मचारी प्रवेशासाठी सुरक्षा चेकलिस्ट
प्रत्येक कर्मचाऱ्याचे वैयक्तिक लॉगिन आहे, सामायिक केलेले नाही
परवानगी पातळी वास्तविक भूमिकेवर आधारित सेट केली जाते, डीफॉल्टनुसार पूर्ण प्रवेश म्हणून दिलेली नाही
उच्च-प्रभावी क्रिया (हटवणे, प्रमुख संपादने) विशिष्ट भूमिकांपुरती मर्यादित आहेत
ॲक्टिव्हिटी ज्या विशिष्ट वापरकर्त्याने ती केली त्याकडे परत शोधली जाऊ शकते
एखादा कर्मचारी निघून गेल्यावर लगेच प्रवेश रद्द केला जातो
या प्रकारची रचना कालांतराने विश्वास का कमावते
संरचित प्रवेशाचे औचित्य सिद्ध करण्यासाठी व्यवसायाला त्याच्या कर्मचाऱ्यांबद्दल सर्वात वाईट गृहीत धरण्याची गरज नाही - मुद्दा संशयाचा नाही, तो प्रतिबंधाचा आहे. जेव्हा प्रत्येक कृती शोधण्यायोग्य असते आणि परवानग्या वास्तविक भूमिकांशी जुळतात, तेव्हा लहान चुका शांतपणे एकत्रित करण्याऐवजी पटकन पकडल्या जातात आणि वास्तविक गैरवापराची दुर्मिळ घटना लवकर ओळखणे आणि थांबवणे खूप सोपे होते.
विनिमय त्याच्या बहु-वापरकर्ता रेकॉर्ड-कीपिंगचा भाग म्हणून अशा प्रकारच्या संरचित, शोधण्यायोग्य प्रवेशास समर्थन देतो, ज्याचा पाया हा लेख वाढत्या टीमवर विश्वास ठेवण्यापूर्वी कोणत्याही सिस्टममध्ये तपासण्याची शिफारस करतो.
निष्कर्ष
बहु-कर्मचारी प्रवेशामध्ये सुरक्षितता म्हणजे कर्मचाऱ्यांना अनावश्यकपणे प्रतिबंधित करणे नाही — प्रत्येक कृती एखाद्या व्यक्तीला शोधली जाऊ शकते याची खात्री करणे, परवानग्या वास्तविक भूमिकेशी जुळतात आणि चुका आणि गैरवापर दोन्ही नंतर शोधण्याऐवजी लवकर पकडले जातात.
. ए व्यवसाय जे यास विचारपूर्वक विचार न करता मुद्दाम सेटअप म्हणून हाताळते, सामायिक लॉगिन आणि ब्लँकेट ऍक्सेस निर्माण होण्याचा कल शांत, जमा होण्याचा धोका टाळते.
वारंवार विचारले जाणारे प्रश्न
1. एकाधिक कर्मचाऱ्यांना एक लॉगिन सामायिक करू देण्याचा सर्वात मोठा धोका कोणता आहे?
सर्व जबाबदारी गमावणे हा सर्वात मोठा धोका आहे. काहीतरी चूक झाल्यास, चूक किंवा हेतुपुरस्सर गैरवापर असो, प्रत्येकजण समान क्रेडेन्शियल्स सामायिक करतो तेव्हा ते एखाद्या विशिष्ट व्यक्तीकडे परत शोधण्याचा कोणताही मार्ग नाही.
2. प्रत्येक कर्मचाऱ्याला आर्थिक नोंदींमध्ये समान स्तरावर प्रवेश असावा का?
नाही. प्रवेश कर्मचाऱ्यांच्या वास्तविक भूमिकेशी जुळला पाहिजे, म्हणून बिलिंग कर्मचाऱ्यांना, उदाहरणार्थ, संपूर्ण आर्थिक अहवाल पाहण्याची किंवा मागील पावत्या हटविण्याची क्षमता आवश्यक नाही.
3. एखादा कर्मचारी त्यांच्या प्रवेशाचा गैरवापर करत असल्यास व्यवसाय कसा शोधू शकतो?
चेतावणी चिन्हांमध्ये जुन्या पावत्यांमध्ये वारंवार संपादने, असामान्य क्रियाकलाप वेळ, किंवा भूमिकेसाठी आवश्यकतेपेक्षा अधिक डेटा निर्यात यांचा समावेश होतो — प्रणाली वैयक्तिक वापरकर्त्याच्या क्रियांचा मागोवा घेते तरच दृश्यमान असतात.
4. अपघाती डेटा गमावणे ही जाणीवपूर्वक गैरवापर करण्याइतकी गंभीर चिंता आहे का?
होय. चुकीचे रेकॉर्ड हटवण्यासारख्या प्रामाणिक चुका नियमितपणे घडतात, त्यामुळे कोणताही वाईट हेतू नसतानाही प्रतिबंधित हटवण्याचे अधिकार आणि ट्रॅकिंग प्रकरण संपादित करणे यासारखे सुरक्षितता उपाय.
5. जेव्हा सिस्टम ऍक्सेस असलेला कर्मचारी व्यवसाय सोडतो तेव्हा लगेच काय व्हायला हवे?
त्यांचा वैयक्तिक प्रवेश ताबडतोब रद्द केला जावा, जो प्रत्येकाने वापरला जाणारा पासवर्ड बदलणे आवश्यक असलेल्या सामायिक लॉगिनपेक्षा वैयक्तिक लॉगिनसह खूप सोपे आणि सुरक्षित आहे.
6. कर्मचारी प्रवेश प्रतिबंधित केल्याने दैनंदिन कामकाज मंदावते का?
परवानग्या विचारपूर्वक सेट केल्या असल्यास लक्षणीय नाही. डिलीट करणे किंवा अहवाल निर्यात करणे यासारख्या केवळ उच्च-प्रभावी क्रियांना प्रतिबंधित करणे, इनव्हॉइसिंग सारख्या सामान्य दैनंदिन कार्यांना परवानगी देऊन, जोखीम कमी करताना ऑपरेशन्स सुरळीत ठेवतात.
Related Topics
Published by Team Vinimay
Our editorial and compliance specialists create practical guides, tax calculation rules, and operational strategies to empower Indian small business owners and accountants.