பல பணியாளர்கள் வணிக பரிவர்த்தனைகளை எவ்வாறு பாதுகாப்பாக நிர்வகிக்க முடியும்?
பில்லிங் மற்றும் நிதிப் பதிவுகளுக்கான அணுகலை ஊழியர்களுக்கு வழங்குவது பணிப்பாய்வு சிக்கலைத் தீர்க்கிறது, ஆனால் இது வேறு ஒன்றை அறிமுகப்படுத்துகிறது: ஆபத்து. ஒன்றுக்கு மேற்பட்ட நபர்கள் இன்வாய்ஸ்களை உருவாக்கலாம், பணம் செலுத்துதல்களைப் பதிவு செய்யலாம் அல்லது பங்குகளை சரிசெய்தால், ஒரு வணிகமானது குழு எவ்வளவு சீராக இணைந்து செயல்படுகிறது என்பதைப் பற்றி மட்டும் சிந்திக்க வேண்டும், ஆனால் அணுகலை தவறாகப் பயன்படுத்தினால், வேண்டுமென்றோ அல்லது தற்செயலாகவோ என்ன தவறு நேரலாம் என்பதைப் பற்றி சிந்திக்க வேண்டும்.
இந்த கவலை எளிமையான வசதியிலிருந்து வேறுபட்டது. ஏ வணிகம் மல்டி-யூசர் பணிப்பாய்வுகளைச் சரியாகச் செய்யலாம் மற்றும் யார் என்ன செய்தார்கள் என்பதைக் கண்டறிய வழி இல்லை என்றால், அல்லது ஒவ்வொரு பணியாளரும் அவர்களின் உண்மையான பங்கைப் பொருட்படுத்தாமல் ஒரே அளவிலான அணுகலைக் கொண்டிருந்தால், உண்மையான ஆபத்திற்கு ஆளாகலாம். இந்த சூழலில் பாதுகாப்பு என்பது வெளிப்பாட்டைக் கட்டுப்படுத்துவதாகும் - ஒரு தவறு அல்லது மோசமான நடிகரால் வாரங்கள் அல்லது மாதங்கள் கவனிக்கப்படாமல் இருக்கும் சேதத்தை அமைதியாக ஏற்படுத்த முடியாது என்பதை உறுதிப்படுத்திக் கொள்வது.
இந்தக் கட்டுரை அந்த பாதுகாப்புக் கோணத்தில் குறிப்பாக கவனம் செலுத்துகிறது: பகிரப்பட்ட அணுகலின் அபாயங்கள், அனுமதி அளவுகள் வெளிப்படுவதை எவ்வாறு குறைக்கிறது மற்றும் எச்சரிக்கை அறிகுறிகளாக எதைக் கவனிக்க வேண்டும். Vinimay பதிவுகளுக்கான கட்டமைக்கப்பட்ட, பல-பயனர் அணுகலை ஆதரிக்கிறது, மேலும் கீழே விவாதிக்கப்பட்ட பாதுகாப்புகள் ஒரு குழு முழுவதும் நிதித் தரவைக் கையாளும் எந்த அமைப்பிற்கும் பொருந்தும் அதே தரநிலையைப் பிரதிபலிக்கின்றன.
பகிரப்பட்ட அணுகலின் முக்கிய அபாயங்கள்
ஒருமுறை ஒன்றுக்கு மேற்பட்ட நபர்கள் உருவாக்க முடியும் விலைப்பட்டியல், பதிவு பணம், அல்லது பங்குகளை சரிசெய்தல், சில குறிப்பிட்ட அபாயங்கள் தொடர்ந்து காண்பிக்கப்படும். கண்டுபிடிக்க முடியாத மாற்றங்கள் மிகவும் பொதுவானவை—பல நபர்கள் ஒரு உள்நுழைவைப் பகிரும்போது, குறிப்பிட்ட உள்ளீடு அல்லது திருத்தத்தை யார் செய்தார்கள் என்பதை அறிய வழி இல்லை. அதிக-அனுமதி பெற்ற ஊழியர்கள் தொடர்புடைய சிக்கலை உருவாக்குகிறார்கள், அங்கு ஒரு ஜூனியர் பில்லிங் ஊழியர் அறிக்கைகளுக்கான முழு அணுகல் அல்லது கடந்த கால இன்வாய்ஸ்களை நீக்கும் திறனுடன் முடிவடைகிறார், இது அவர்களின் பாத்திரத்திற்கு உண்மையில் தேவைப்படுவதைத் தாண்டியது. தற்செயலான நீக்கம் அல்லது திருத்தங்கள் அடிக்கடி நிகழ்கின்றன, பெரும்பாலும் ஒரு செயலின் விளைவுகளைப் புரிந்து கொள்ளாத ஒருவரிடமிருந்து. சில சமயங்களில், தரவுகளே ஆபத்தாக மாறுகிறது - ஒரு ஊழியர் வணிகத்தை விட்டு வெளியேறும் முன் வாடிக்கையாளர் அல்லது விலை விவரங்களை ஏற்றுமதி செய்கிறார், அது நடப்பதற்கான எந்தப் பதிவும் இல்லை.
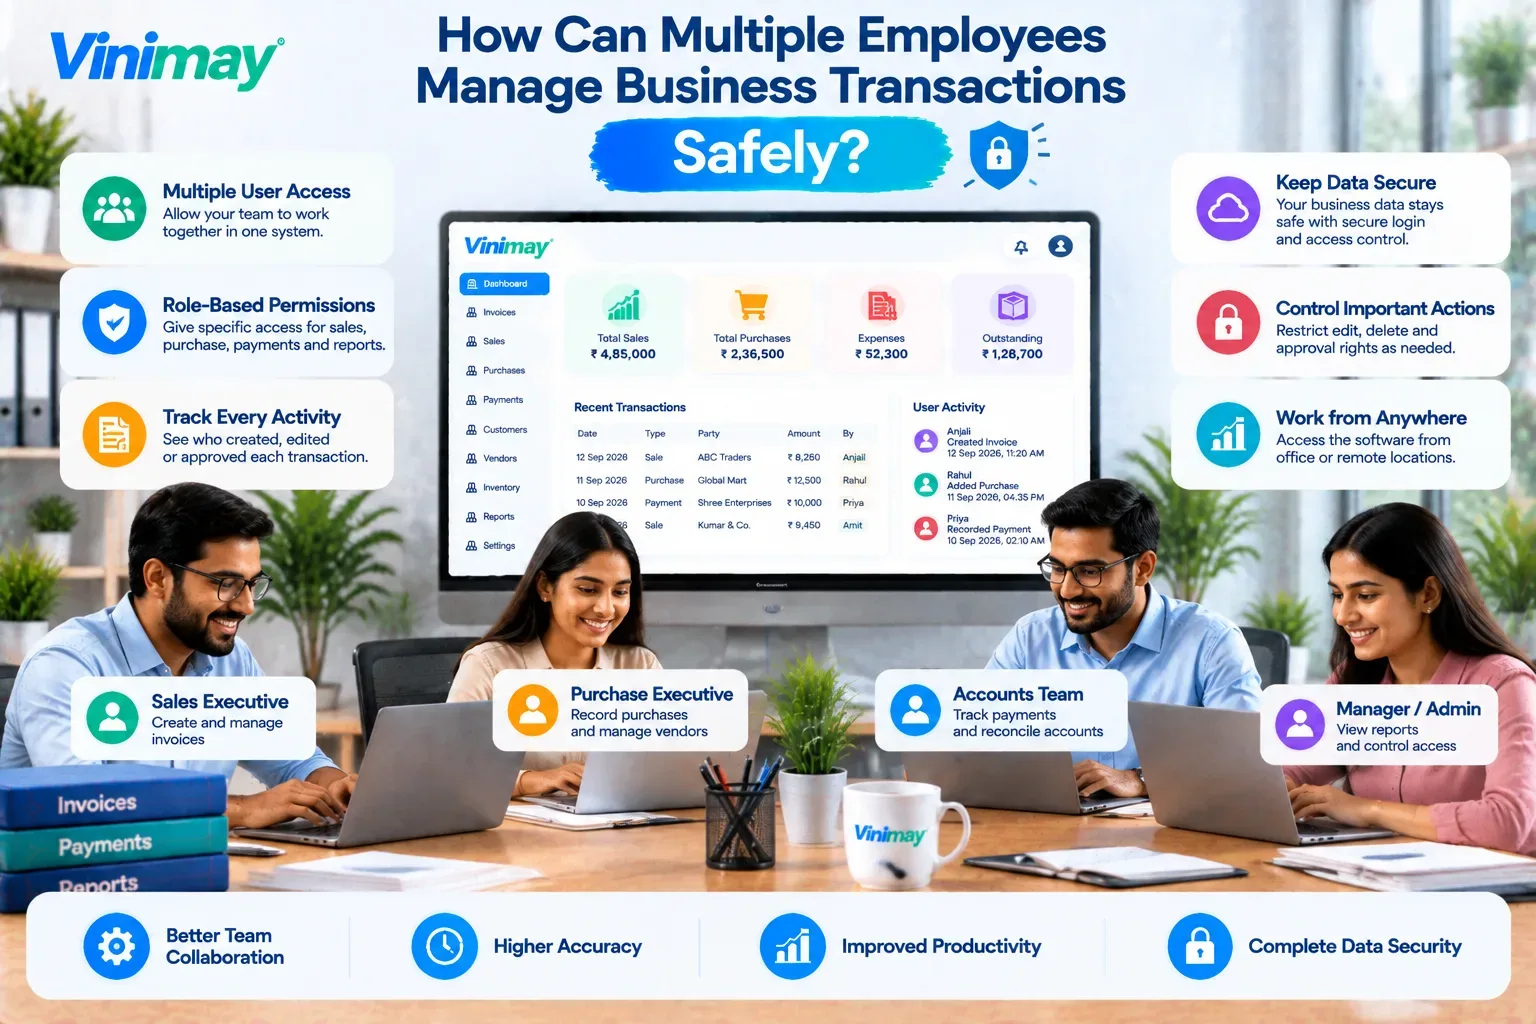
அனுமதி நிலைகள்: யார் பார்க்க வேண்டும் மற்றும் என்ன செய்ய வேண்டும்
ஒவ்வொரு பணியாளருக்கும் ஒரே அணுகல் தேவையில்லை. பங்கு அடிப்படையில் ஒரு நடைமுறை முறிவு:
இது ஒரு பெரிய பிரச்சனையாக மாறுவதற்கு முன்பு தவறான பயன்பாட்டைக் கண்டறிதல்
ஒரு பெரிய பிரச்சனை ஏற்படுவதற்கு முன்பு சில எச்சரிக்கை அறிகுறிகள் தோன்றும்:
பழைய, ஏற்கனவே மூடப்பட்ட இன்வாய்ஸ்களில் அடிக்கடி திருத்தங்கள் ஒரு தெளிவான காரணமின்றி - முறையான திருத்தங்கள் பொதுவாக அரிதானவை மற்றும் குறிப்பிட்டவை, மீண்டும் மீண்டும் செய்யப்படுவதில்லை
அசாதாரண செயல்பாட்டு நேரம், ஒரு பணியாளரின் அமைப்பு சாதாரண வேலை நேரங்களுக்கு வெளியே தொடர்ந்து ஸ்பைக்கிங் செய்வது போன்றவை
ஒரு பாத்திரத்திற்குத் தேவையானதைத் தாண்டி தரவு ஏற்றுமதி செய்யப்படுகிறது, ஒரு போன்ற பில்லிங் பணியாளர் உறுப்பினர் முழு வாடிக்கையாளர் அறிக்கைகளையும் தவறாமல் இழுத்தல்
ஒரு குறிப்பிட்ட நபரின் உள்ளீடுகளைத் தொடர்ந்து கண்காணிக்கும் பங்கு முரண்பாடுகள், ஒரு பயிற்சி இடைவெளி அல்லது இன்னும் வேண்டுமென்றே ஏதாவது ஒன்றை சுட்டிக்காட்டுகிறது
பயனரின் செயல்களை பதிவு செய்யும் அமைப்பு, இந்த வடிவங்களைத் தெரியும்படி செய்கிறது; பகிரப்பட்ட உள்நுழைவு வடிவமைப்பு மூலம் அவற்றைக் கண்ணுக்குத் தெரியாததாக்குகிறது. வேண்டுமென்றே தவறாகப் பயன்படுத்துவதைப் போலவே நேர்மையான தவறுகளுக்கும் இது பொருந்தும்—தவறான விலைப்பட்டியலை நீக்குவது அல்லது தவறான வாடிக்கையாளருக்கு எதிராக பணம் செலுத்துவது நல்லெண்ணம் கொண்ட ஊழியர்களால் தொடர்ந்து நிகழ்கிறது, அதனால்தான் குறிப்பிட்ட பாத்திரங்களுக்கு நீக்குதல் மற்றும் திருத்தங்களின் பதிவை வைத்திருப்பது போன்ற அதிக தாக்கத்தை ஏற்படுத்துகிறது.
பல பணியாளர்கள் அணுகலுக்கான பாதுகாப்பு சரிபார்ப்புப் பட்டியல்
ஒவ்வொரு பணியாளருக்கும் தனிப்பட்ட உள்நுழைவு உள்ளது, பகிரப்பட்ட உள்நுழைவு அல்ல
அனுமதி நிலைகள் உண்மையான பங்கின் அடிப்படையில் அமைக்கப்பட்டன, இயல்புநிலையாக முழு அணுகலாக வழங்கப்படவில்லை
அதிக தாக்கத்தை ஏற்படுத்தும் செயல்கள் (நீக்குதல், பெரிய திருத்தங்கள்) குறிப்பிட்ட பாத்திரங்களுக்கு மட்டுமே
செயல்பாட்டைச் செய்த குறிப்பிட்ட பயனரிடம் இருந்து செயல்பாட்டைக் கண்டறியலாம்
ஒரு ஊழியர் வெளியேறும்போது உடனடியாக அணுகல் ரத்து செய்யப்படுகிறது
ஏன் இந்த வகையான அமைப்பு காலப்போக்கில் நம்பிக்கையை ஈட்டுகிறது
கட்டமைக்கப்பட்ட அணுகலை நியாயப்படுத்த ஒரு வணிகம் அதன் ஊழியர்களைப் பற்றி மோசமாக கருத வேண்டிய அவசியமில்லை - புள்ளி சந்தேகம் அல்ல, அதைக் கட்டுப்படுத்துவது. ஒவ்வொரு செயலும் கண்டறியக்கூடியதாக இருக்கும் போது மற்றும் அனுமதிகள் உண்மையான பாத்திரங்களுடன் பொருந்தினால், சிறிய தவறுகள் மௌனமாகச் சேர்வதற்குப் பதிலாக விரைவாகப் பிடிபடும், மேலும் உண்மையான தவறாகப் பயன்படுத்தப்படும் அரிதான நிகழ்வுகளை முன்கூட்டியே கண்டறிந்து நிறுத்துவது மிகவும் எளிதாகிறது.
Vinimay இந்த வகையான கட்டமைக்கப்பட்ட, கண்டறியக்கூடிய அணுகலை அதன் பல-பயனர் பதிவேடுகளின் ஒரு பகுதியாக ஆதரிக்கிறது, இது வளர்ந்து வரும் குழுவை நம்புவதற்கு முன் எந்த அமைப்பையும் சரிபார்க்க இந்த கட்டுரை பரிந்துரைக்கும் அடித்தளமாகும்.
முடிவுரை
பல பணியாளர் அணுகலில் பாதுகாப்பு என்பது ஊழியர்களை தேவையில்லாமல் கட்டுப்படுத்துவது அல்ல - ஒவ்வொரு செயலையும் ஒரு நபரிடம் கண்டறியலாம், அனுமதிகள் உண்மையான பாத்திரங்களுடன் பொருந்துகின்றன, மேலும் தவறுகள் மற்றும் தவறான பயன்பாடு இரண்டும் தாமதமாக கண்டுபிடிக்கப்படுவதற்குப் பதிலாக முன்கூட்டியே பிடிக்கப்படுகின்றன.
. ஏ வணிகம் இது ஒரு வேண்டுமென்றே அமைக்கப்பட்ட அமைப்பாகக் கருதுகிறது, இது ஒரு பின் சிந்தனைக்கு பதிலாக, பகிரப்பட்ட உள்நுழைவுகள் மற்றும் போர்வை அணுகல் உருவாக்கும் அமைதியான, குவியும் அபாயத்தைத் தவிர்க்கிறது.
அடிக்கடி கேட்கப்படும் கேள்விகள்
1. பல பணியாளர்கள் ஒரு உள்நுழைவைப் பகிர்ந்து கொள்ள அனுமதிக்கும் மிகப்பெரிய ஆபத்து என்ன?
அனைத்து பொறுப்புணர்வையும் இழப்பது மிகப்பெரிய ஆபத்து. ஏதேனும் தவறு நடந்தால், தவறு அல்லது வேண்டுமென்றே தவறாகப் பயன்படுத்தினால், அனைவரும் ஒரே நற்சான்றிதழ்களைப் பகிர்ந்து கொள்ளும்போது அதை ஒரு குறிப்பிட்ட நபரிடம் கண்டறிய வழி இல்லை.
2. ஒவ்வொரு பணியாளருக்கும் நிதிப் பதிவுகளுக்கு ஒரே அளவிலான அணுகல் இருக்க வேண்டுமா?
இல்லை. அணுகல் பணியாளரின் உண்மையான பாத்திரத்துடன் பொருந்த வேண்டும், எனவே பில்லிங் ஊழியர்களுக்கு, எடுத்துக்காட்டாக, முழு நிதி அறிக்கைகளைப் பார்க்கும் திறன் அல்லது கடந்த இன்வாய்ஸ்களை நீக்கும் திறன் தேவையில்லை.
3. ஒரு ஊழியர் தனது அணுகலை தவறாகப் பயன்படுத்துகிறாரா என்பதை ஒரு வணிகம் எவ்வாறு கண்டறிய முடியும்?
எச்சரிக்கை அறிகுறிகளில் பழைய இன்வாய்ஸ்களில் அடிக்கடி திருத்தங்கள், வழக்கத்திற்கு மாறான செயல்பாட்டு நேரம் அல்லது பங்கு தேவைக்கு அப்பாற்பட்ட தரவு ஏற்றுமதி ஆகியவை அடங்கும் - தனிப்பட்ட பயனரின் செயல்களை கணினி கண்காணித்தால் மட்டுமே தெரியும்.
4. தற்செயலான தரவு இழப்பு வேண்டுமென்றே தவறாகப் பயன்படுத்தப்படுவது போன்ற தீவிரமான கவலையா?
ஆம். தவறான பதிவை நீக்குவது போன்ற நேர்மையான தவறுகள் அடிக்கடி நிகழ்கின்றன, எனவே தடைசெய்யப்பட்ட நீக்குதல் உரிமைகள் மற்றும் எடிட் டிராக்கிங் மேட்டர் போன்ற பாதுகாப்பு நடவடிக்கைகள் மோசமான நோக்கம் இல்லாத போதும்.
5. சிஸ்டம் அணுகல் உள்ள ஒரு பணியாளர் வணிகத்தை விட்டு வெளியேறும்போது உடனடியாக என்ன நடக்க வேண்டும்?
அவர்களின் தனிப்பட்ட அணுகல் உடனடியாக ரத்து செய்யப்பட வேண்டும், இது அனைவரும் பயன்படுத்தும் கடவுச்சொல்லை மாற்ற வேண்டிய பகிரப்பட்ட உள்நுழைவை விட தனிப்பட்ட உள்நுழைவுகளுடன் மிகவும் எளிமையானது மற்றும் பாதுகாப்பானது.
6. பணியாளர் அணுகலைக் கட்டுப்படுத்துவது தினசரி செயல்பாடுகளைக் குறைக்குமா?
அனுமதிகள் சிந்தனையுடன் அமைக்கப்பட்டால் குறிப்பிடத்தக்கதாக இருக்காது. விலைப்பட்டியல் போன்ற சாதாரண தினசரி பணிகளை அனுமதிக்கும் அதே வேளையில், நீக்குதல் அல்லது அறிக்கை ஏற்றுமதி போன்ற அதிக தாக்கத்தை ஏற்படுத்தும் செயல்களை மட்டும் கட்டுப்படுத்துவது, ஆபத்தை குறைக்கும் அதே வேளையில் செயல்பாடுகளை சீராக வைத்திருக்கும்.
Related Topics
Published by Team Vinimay
Our editorial and compliance specialists create practical guides, tax calculation rules, and operational strategies to empower Indian small business owners and accountants.