क्या एकाधिक स्टाफ सदस्य एक ही बिलिंग सॉफ़्टवेयर का उपयोग कर सकते हैं?
एक एकल-काउंटर वाली दुकान, जिसका मालिक हर बिक्री पर बिलिंग करता है, शायद ही कभी इस सवाल के बारे में सोचता है - जब तक कि दूसरा काउंटर नहीं खुलता, या व्यस्त घंटों के दौरान बिलिंग को संभालने के लिए विशेष रूप से एक स्टाफ सदस्य को काम पर नहीं रखा जाता है। उस समय, "क्या एक से अधिक व्यक्ति इस सॉफ़्टवेयर का उपयोग कर सकते हैं" काल्पनिक होना बंद हो जाता है और एक तत्काल, व्यावहारिक आवश्यकता बन जाती है।
हाँ, अधिकांश बिलिंग सॉफ्टवेयर बढ़ते व्यवसायों के लिए बनाया गया कई स्टाफ सदस्यों का समर्थन करता है, लेकिन इसे कैसे लागू किया जाता है यह काफी भिन्न होता है - व्यक्तिगत लॉगिन और अनुमतियों के साथ एक वास्तविक बहु-उपयोगकर्ता प्रणाली से लेकर अधिक बुनियादी सेटअप तक जहां हर कोई एक खाता साझा करता है। वह अंतर हां/नहीं के उत्तर से भी अधिक मायने रखता है।
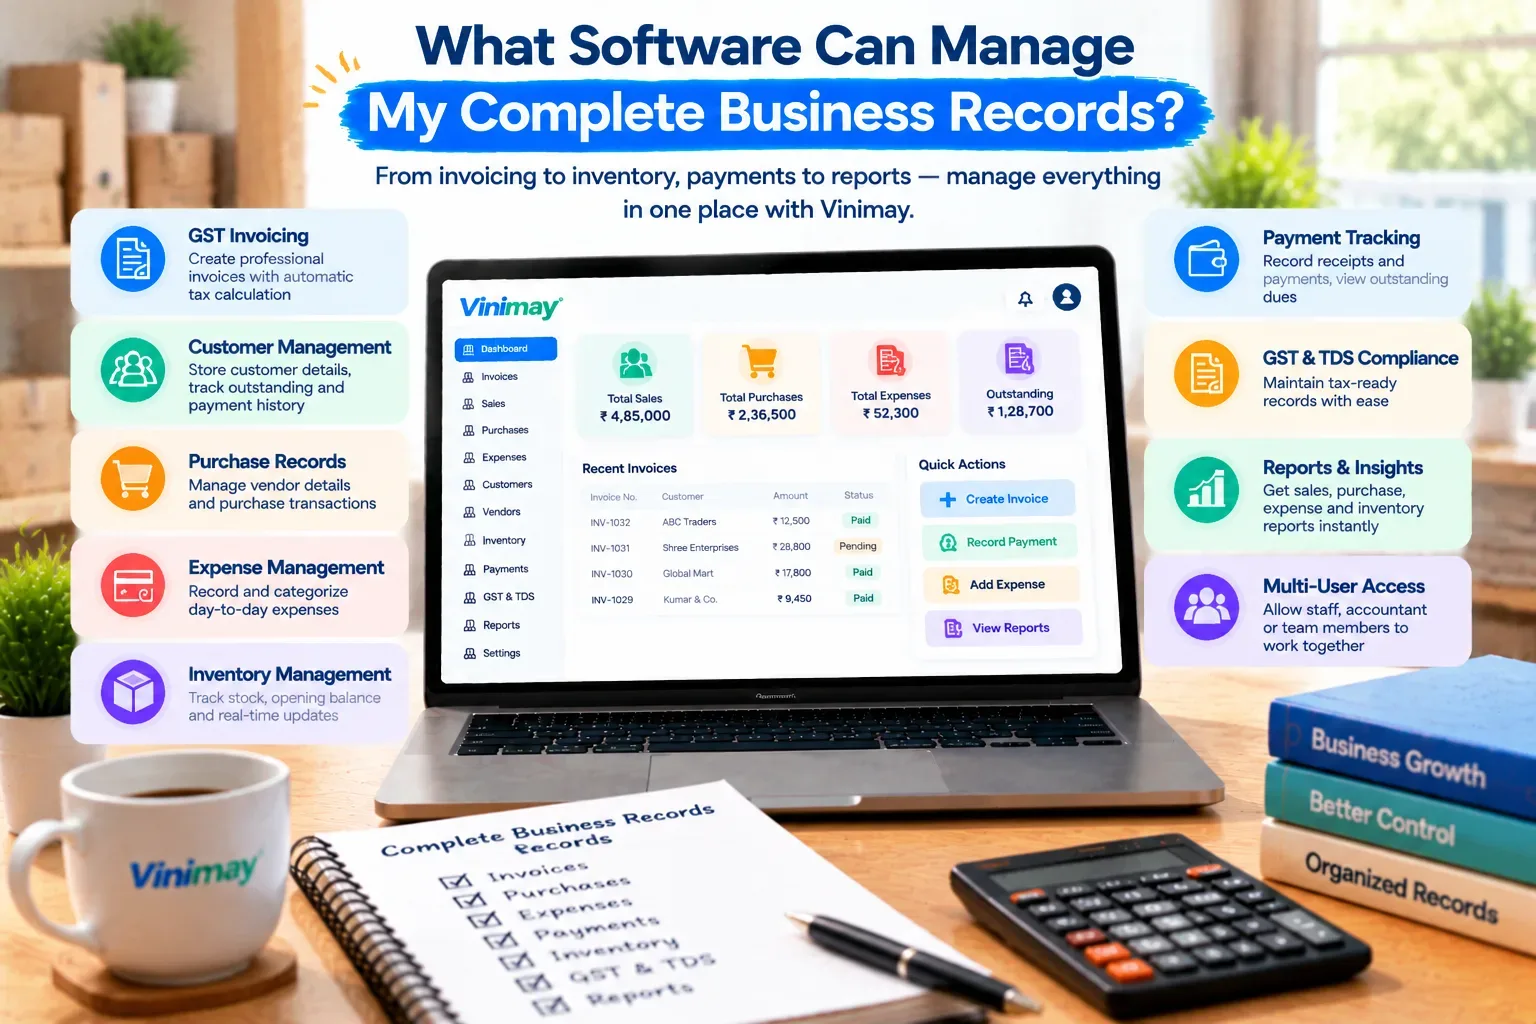
विनिमय को एक कनेक्टेड सिस्टम के रूप में बिलिंग, इन्वेंट्री और भुगतान ट्रैकिंग का समर्थन करने के लिए बनाया गया है, जिस पर एक बढ़ती हुई टीम भरोसा कर सकती है। यह मार्गदर्शिका बताती है कि बहु-उपयोगकर्ता पहुंच आम तौर पर कैसे काम करती है, क्यों साझा लॉगिन उनके समाधान की तुलना में अधिक समस्याएं पैदा करते हैं, और यह मानने से पहले कि कोई टूल आपकी टीम को आपकी अपेक्षा के अनुरूप समर्थन करता है, क्या जांचना चाहिए।
क्या एकाधिक कर्मचारी एक ही बिलिंग सॉफ़्टवेयर का उपयोग कर सकते हैं?
अधिकांश आधुनिक बिलिंग सॉफ़्टवेयर में, हाँ- कई स्टाफ सदस्य एक ही प्रणाली का उपयोग कर सकते हैं, आमतौर पर एक व्यवसाय खाते से जुड़े अलग-अलग लॉगिन के माध्यम से, हालांकि प्रत्येक स्टाफ सदस्य को मिलने वाली विशिष्ट स्तर की पहुंच योजना के अनुसार भिन्न हो सकती है।
उस "हां" के अंदर छिपा मुख्य विवरण यह है कि क्या प्रत्येक स्टाफ सदस्य को अपना लॉगिन मिलता है, या क्या "एकाधिक स्टाफ" का वास्तव में कई लोगों द्वारा उपयोग किया जाने वाला एक साझा पासवर्ड है - वास्तविक व्यावहारिक परिणामों के साथ एक अंतर।
मल्टी-यूज़र एक्सेस आमतौर पर कैसे काम करता है
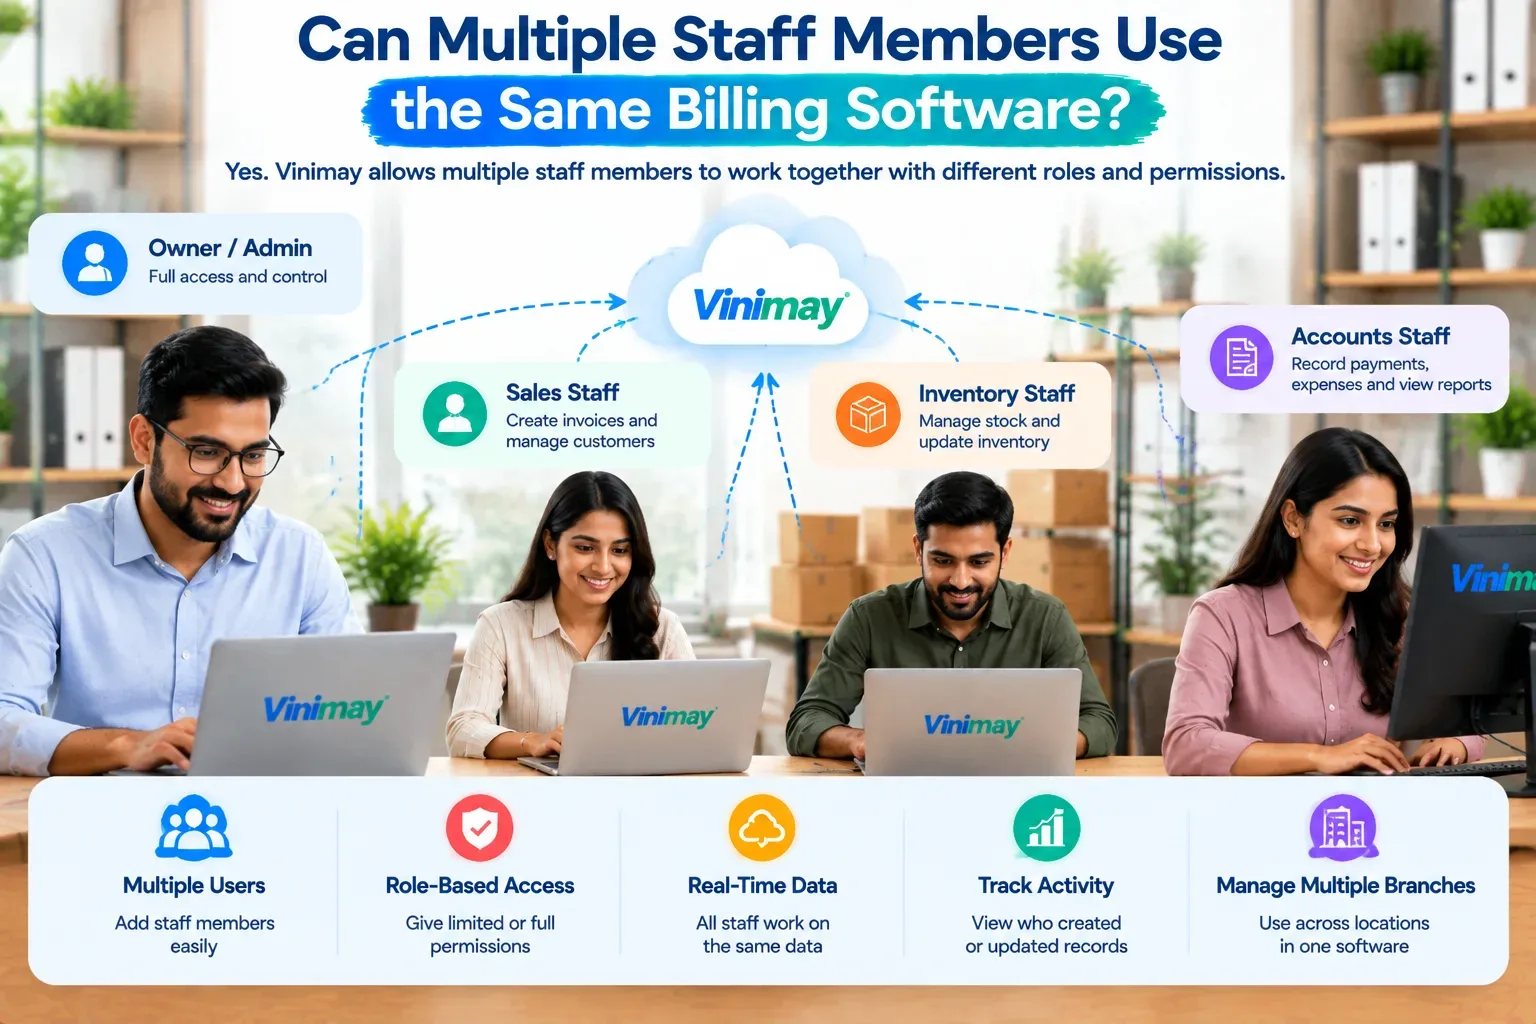
उचित रूप से निर्मित बहु-उपयोगकर्ता प्रणाली में, प्रत्येक स्टाफ सदस्य के पास अपने स्वयं के व्यक्तिगत लॉगिन क्रेडेंशियल होते हैं, जो एक ही व्यवसाय खाते और डेटा से जुड़े होते हैं। इसका मतलब है कि बनाया गया प्रत्येक बिल, किया गया प्रत्येक स्टॉक समायोजन, और दर्ज किया गया प्रत्येक भुगतान उस विशिष्ट व्यक्ति से पता लगाया जा सकता है जिसने ऐसा किया है। व्यवसाय स्वामी आम तौर पर प्रशासनिक पहुंच का एक स्तर बनाए रखता है जो व्यक्तिगत स्टाफ खातों के पास नहीं होता है - जैसे कि समग्र रिपोर्ट देखना, अन्य स्टाफ खातों का प्रबंधन करना, या संवेदनशील खातों तक पहुंच बनाना वित्तीय सारांश.
क्यों साझा लॉगिन एक बुरा विचार है, भले ही वे "काम" करते हों
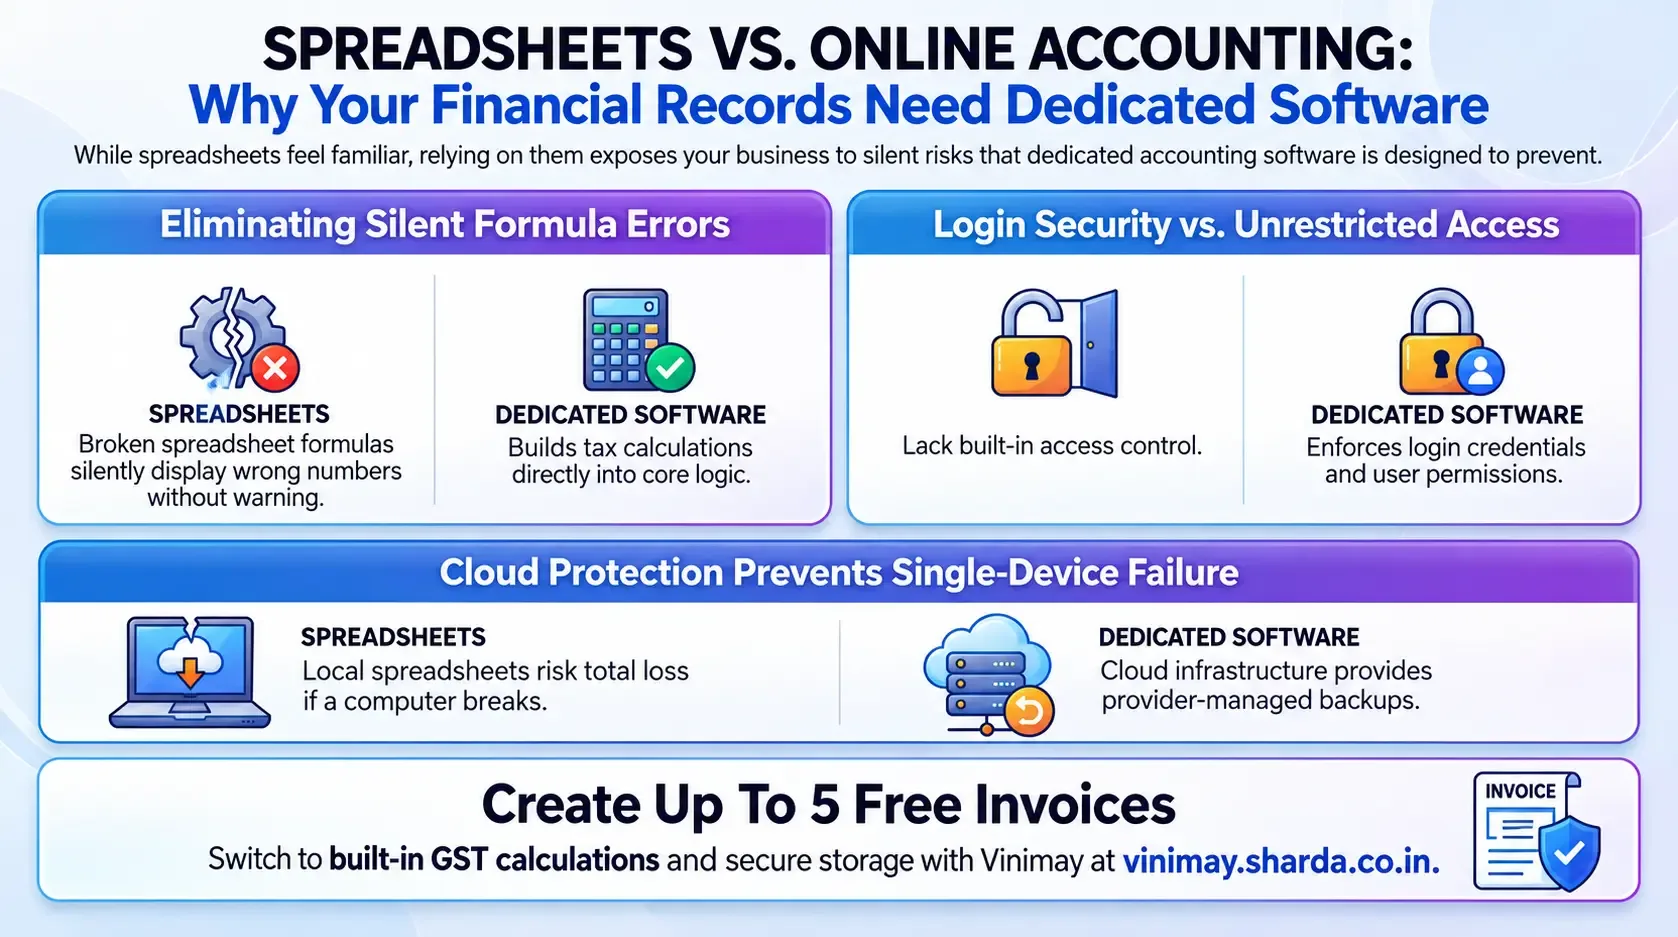
तकनीकी रूप से यह संभव है कि कई लोग एक साझा लॉगिन का उपयोग करें, और कई छोटे व्यवसाय सुविधा से बाहर ऐसा करते हैं या क्योंकि टूल उचित बहु-उपयोगकर्ता समर्थन प्रदान नहीं करता है। यह विशिष्ट, टालने योग्य समस्याएं पैदा करता है: यदि किसी बिल में कोई त्रुटि है या स्टॉक समायोजन गलत दिखता है, तो यह जानने का कोई तरीका नहीं है कि किस स्टाफ सदस्य ने इसे बनाया है, क्योंकि लॉगिन ट्रेल केवल एक साझा पहचान दिखाता है। यदि कोई स्टाफ सदस्य चला जाता है, तो पासवर्ड बदलना पड़ता है और इसका उपयोग करने वाले सभी लोगों को सूचित करना पड़ता है, जो विघटनकारी है और गलत तरीके से संभालना आसान है। और यदि खाते से छेड़छाड़ की गई है या उसका दुरुपयोग किया गया है, तो यह पता लगाने का कोई तरीका नहीं है कि किस पहुंच बिंदु के कारण ऐसा हुआ।
एक साझा लॉगिन दिन-प्रतिदिन कार्य कर सकता है, लेकिन यह जवाबदेही को पूरी तरह से हटा देता है - जो उस समय एक वास्तविक लागत बन जाती है जब किसी चीज़ को किसी विशिष्ट कार्रवाई में वापस ढूंढने की आवश्यकता होती है।
भूमिका-आधारित पहुंच वास्तव में क्या नियंत्रित करती है
वास्तविक बहु-उपयोगकर्ता समर्थन आम तौर पर कुछ प्रकार की भूमिका-आधारित पहुंच के साथ आता है, जिसका अर्थ है कि विभिन्न स्टाफ सदस्यों को दृश्यता और नियंत्रण के विभिन्न स्तर दिए जा सकते हैं। व्यवहार में, यह इस तरह दिख सकता है:
काउंटर कर्मचारी जो चालान बना सकते हैं और भुगतान रिकॉर्ड कर सकते हैं लेकिन समग्र व्यावसायिक रिपोर्ट नहीं देख सकते
एक वरिष्ठ स्टाफ सदस्य जो स्टॉक स्तर को समायोजित कर सकता है और बिक्री सारांश भी देख सकता है
व्यवसाय स्वामी या व्यवस्थापक, जिसके पास वित्तीय रिपोर्ट और स्टाफ प्रबंधन सहित पूरी पहुंच होती है
यह अविश्वास के बारे में नहीं है - यह प्रत्येक व्यक्ति को उनकी भूमिका के लिए आवश्यक पहुंच प्रदान करने के बारे में है, ताकि संवेदनशील व्यावसायिक जानकारी लॉगिन के साथ हर किसी को अनावश्यक रूप से दिखाई न दे।
सामान्य परिदृश्य जहां बहु-उपयोगकर्ता पहुंच मायने रखती है
विशिष्ट, पहचानने योग्य स्थितियों में बहु-उपयोगकर्ता पहुंच एक अच्छी आवश्यकता के बजाय एक वास्तविक आवश्यकता बन जाती है: एक दुकान जिसमें व्यस्त घंटों के दौरान एक से अधिक बिलिंग काउंटर एक साथ चलते हैं, एक व्यवसाय जिसमें कर्मचारी डिलीवरी संभालते हैं और मुख्य काउंटर से अलग से संग्रह लॉग करने की आवश्यकता होती है, एक बढ़ती हुई टीम जहां मालिक दैनिक से पीछे हटना चाहता है बिना बिलिंग निरीक्षण खोना, या एक व्यवसाय एक से अधिक स्थानों पर चल रहा है जिसके लिए अभी भी समग्र प्रदर्शन के एकीकृत दृष्टिकोण की आवश्यकता है।
यदि इनमें से कोई भी आपकी वर्तमान स्थिति का वर्णन नहीं करता है, तो एकल-उपयोगकर्ता पहुंच वास्तव में अभी के लिए पर्याप्त हो सकती है - लेकिन यह जांचने लायक है कि क्या आपको वास्तव में इसकी आवश्यकता होने से पहले अपग्रेड पथ मौजूद है या नहीं।
बहु-उपयोगकर्ता समर्थन मौजूद मानने से पहले क्या जाँच करें?
चूंकि "एकाधिक कर्मचारियों का समर्थन करता है" का मतलब टूल के आधार पर बहुत अलग चीजें हो सकता है, इसलिए केवल फीचर नाम के आधार पर मानने के बजाय सीधे कुछ विशिष्टताओं की पुष्टि करना उचित है।
विनिमय की संरचना में यह कहाँ बैठता है
कर्मचारियों तक पहुंच के लिए विनिमय का दृष्टिकोण इसके व्यापक जुड़े ढांचे से जुड़ा हुआ है - बिलिंग, इन्वेंट्री और भुगतान रिकॉर्ड एकीकृत रहते हैं, भले ही कितने लोग डेटा दर्ज कर रहे हों, इसलिए विभिन्न काउंटरों या भूमिकाओं से काम करने वाले कई कर्मचारी अभी भी खंडित, अलग डेटासेट बनाने के बजाय समान अंतर्निहित व्यावसायिक रिकॉर्ड में योगदान करते हैं। आपकी योजना पर उपलब्ध विशिष्ट पहुंच स्तरों और स्टाफ सीमाओं के लिए, सीधे पुष्टि करना सबसे अच्छा है, क्योंकि ये विवरण भिन्न हो सकते हैं।
मुख्य बिलिंग अनुभव को देखने के लिए जिसे कोई भी स्टाफ सदस्य दिन-प्रतिदिन उपयोग करेगा, विनिमय का निःशुल्क चालान टूल आपको 5 तक बिल उत्पन्न करने की सुविधा देता है। जीएसटी चालान मुफ़्त।
निष्कर्ष
बढ़ते व्यवसायों के लिए बनाए गए अधिकांश बिलिंग सॉफ़्टवेयर कई स्टाफ सदस्यों का समर्थन करते हैं, लेकिन सार्थक सवाल सिर्फ "क्या वे कर सकते हैं" नहीं है, यह "कैसे" है - भूमिका-आधारित पहुंच वाले व्यक्तिगत लॉगिन मूल रूप से एक टीम के आसपास पारित एक साझा पासवर्ड से भिन्न होते हैं। साझा लॉगिन अल्पावधि में काम कर सकते हैं, लेकिन वे चुपचाप उस जवाबदेही को हटा देते हैं जो उस समय महत्वपूर्ण हो जाती है जब किसी विशिष्ट व्यक्ति को कुछ पता लगाने की आवश्यकता होती है। बढ़ती टीम के लिए किसी भी टूल पर भरोसा करने से पहले, केवल फीचर नाम के आधार पर अनुमान लगाने के बजाय ऊपर दी गई तालिका में विशिष्टताओं की पुष्टि करें।
अक्सर पूछे जाने वाले प्रश्नों
1. क्या एक ही सॉफ़्टवेयर खाते पर एक से अधिक व्यक्ति बिल कर सकते हैं?
आम तौर पर हां, हालांकि प्रत्येक व्यक्ति को अपना लॉगिन मिलता है या एक खाता साझा करता है, यह टूल और योजना के अनुसार भिन्न होता है।
2. क्या कर्मचारियों के लिए एक लॉगिन साझा करना सुरक्षित है?
यह व्यावहारिक है लेकिन आदर्श नहीं है - साझा लॉगिन जवाबदेही को हटा देते हैं, जिससे यह पता लगाना असंभव हो जाता है कि किसने विशिष्ट प्रविष्टि की है।
3. बिलिंग सॉफ़्टवेयर में भूमिका-आधारित पहुंच क्या है?
यह एक ऐसी प्रणाली है जहां विभिन्न स्टाफ सदस्यों को विभिन्न स्तर की पहुंच दी जाती है - उदाहरण के लिए, केवल बिलिंग, बनाम पूर्ण रिपोर्ट और व्यवस्थापक नियंत्रण।
4. क्या बहु-उपयोगकर्ता पहुंच पर आमतौर पर अतिरिक्त लागत आती है?
अक्सर हाँ - यह आमतौर पर मुफ़्त योजनाओं के बजाय भुगतान स्तरों के लिए आरक्षित सुविधा है।
5. यदि कोई स्टाफ सदस्य चला जाता है तो क्या मैं उसकी पहुँच हटा सकता हूँ?
एक वास्तविक बहु-उपयोगकर्ता प्रणाली में, हाँ, आमतौर पर तुरंत और अन्य कर्मचारियों के लॉगिन को प्रभावित किए बिना।
6. क्या कई स्टाफ सदस्य एक ही स्टॉक और बिक्री डेटा देखते हैं?
आमतौर पर हाँ, चूँकि कर्मचारी एक जुड़े हुए स्थान से काम करते हैं व्यापार अलग, पृथक रिकॉर्ड के बजाय खाता।
7. क्या एकल-काउंटर दुकान के लिए बहु-उपयोगकर्ता पहुंच आवश्यक है?
आमतौर पर नहीं - यह तब प्रासंगिक हो जाता है जब दूसरे काउंटर, डिलीवरी स्टाफ या बढ़ती टीम को अलग बिलिंग एक्सेस की आवश्यकता होती है।
8. व्यक्तिगत लॉगिन के बजाय साझा लॉगिन का उपयोग करने का सबसे बड़ा जोखिम क्या है?
जवाबदेही की हानि - यह पता लगाने का कोई तरीका नहीं है कि किस स्टाफ सदस्य ने विशिष्ट बिल या स्टॉक में बदलाव किया है।
9. क्या विनिमय स्टाफ को अलग से लॉग इन करने में सहायता करता है?
विनिमय का संरचना बिलिंग, इन्वेंट्री और भुगतान डेटा को कनेक्ट रखती है, भले ही इसमें कोई भी प्रवेश करता हो - विशिष्ट कर्मचारी पहुंच सीमाओं के लिए वर्तमान योजना विवरण की जांच करें।
10. बहु-उपयोगकर्ता आवश्यकताओं का मूल्यांकन करने से पहले मैं कितने निःशुल्क चालानों का परीक्षण कर सकता हूँ?
विनिमय का मुफ्त इनवॉइस टूल 5 जीएसटी चालान तक मुफ्त में अनुमति देता है, जो पहले मुख्य बिलिंग अनुभव का परीक्षण करने के लिए उपयोगी है।
Related Topics
Published by Team Vinimay
Our editorial and compliance specialists create practical guides, tax calculation rules, and operational strategies to empower Indian small business owners and accountants.