जोखिम-आधारित आंतरिक लेखापरीक्षा क्या है, और सतत लेखापरीक्षा क्या है?
त्वरित जवाब: जोखिम-आधारित आंतरिक ऑडिटिंग धोखाधड़ी, इन्वेंट्री हानि या कर त्रुटियों जैसे उच्चतम संभावित जोखिम वाले व्यावसायिक क्षेत्रों को प्राथमिकता देती है। सतत ऑडिटिंग असामान्य लेनदेन की पहचान करने या विफलताओं को पहले नियंत्रित करने के लिए प्रौद्योगिकी और लगातार डेटा परीक्षण का उपयोग करती है। साथ में, वे संयुक्त अरब अमीरात के व्यवसायों को वित्तीय सटीकता, आंतरिक नियंत्रण और जोखिम प्रबंधन में सुधार करने में मदद करते हैं।
दुबई, अबू धाबी और अन्य अमीरात में व्यवसायों के लिए, वार्षिक लेखांकन समीक्षा परिचालन कमजोरियों की पहचान जल्दी से नहीं कर सकती है। जोखिम-आधारित और निरंतर ऑडिटिंग निरीक्षण में सुधार के लिए दो पूरक तरीके प्रदान करती है।
1. जोखिम-आधारित आंतरिक लेखापरीक्षा क्या है?
जोखिम-आधारित आंतरिक ऑडिट उन गतिविधियों पर ऑडिट संसाधनों को केंद्रित करता है जो व्यावसायिक उद्देश्यों को महत्वपूर्ण रूप से प्रभावित कर सकते हैं।
प्रत्येक विभाग की समान रूप से जांच करने के बजाय, लेखा परीक्षक जोखिमों की संभावना और प्रभाव का आकलन करते हैं, मौजूदा नियंत्रणों का मूल्यांकन करते हैं और उन क्षेत्रों को प्राथमिकता देते हैं जिनमें बारीकी से जांच की आवश्यकता होती है।
उदाहरण के लिए, बार-बार स्टॉक की कमी का सामना करने वाली यूएई ट्रेडिंग कंपनी कम जोखिम वाली प्रशासनिक गतिविधियों पर इन्वेंट्री नियंत्रण को प्राथमिकता दे सकती है।
आंतरिक लेखा परीक्षक संस्थान (आईआईए) ने जुलाई 2025 में जोखिम-आधारित आंतरिक लेखा परीक्षा योजना विकसित करने पर अपने मार्गदर्शन को अद्यतन किया।
2. सतत लेखापरीक्षा क्या है?
निरंतर ऑडिटिंग लेनदेन, जोखिमों और नियंत्रणों का मूल्यांकन करने के लिए स्वचालित डेटा विश्लेषण और बार-बार परीक्षण का उपयोग करती है।
केवल आवधिक समीक्षाओं पर भरोसा करने के बजाय, ऑडिटर अधिक बार अपवादों की पहचान कर सकते हैं।
उदाहरण के लिए, स्वचालित परीक्षण डुप्लिकेट आपूर्तिकर्ता चालान, अनुमोदन सीमा से अधिक भुगतान या अप्रत्याशित इन्वेंट्री समायोजन को चिह्नित कर सकते हैं।
निरंतर ऑडिटिंग का मतलब यह नहीं है कि प्रत्येक लेनदेन की वास्तविक समय में समीक्षा की जाए। जोखिम और उपलब्ध डेटा के आधार पर परीक्षण दैनिक, साप्ताहिक या अन्य आवृत्तियों पर चल सकते हैं।
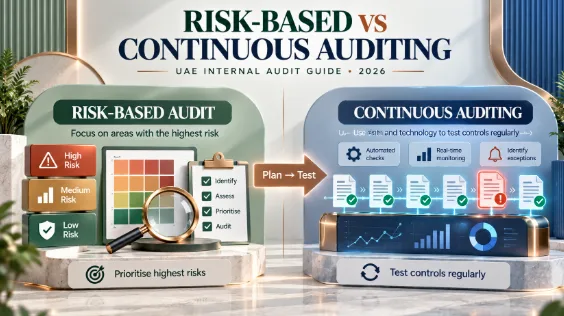
3. जोखिम-आधारित और सतत ऑडिटिंग के बीच क्या अंतर है?
ये दृष्टिकोण विकल्प नहीं हैं. जोखिम मूल्यांकन यह निर्धारित करने में मदद करता है कि किस चीज़ की लगातार निगरानी की जानी चाहिए।
4. जोखिम-आधारित आंतरिक ऑडिट कैसे काम करता है?
लेखा परीक्षक सबसे पहले संगठन की महत्वपूर्ण प्रक्रियाओं और संभावित जोखिमों की पहचान करते हैं।
फिर वे जोखिम की संभावना, वित्तीय प्रभाव, मौजूदा नियंत्रण और प्रबंधन प्राथमिकताओं का आकलन करते हैं।
एक सरलीकृत उदाहरण:
ऑडिट योजना को उचित शासन प्रक्रिया के माध्यम से अनुमोदित किया जाता है और व्यावसायिक जोखिम बदलने पर समीक्षा की जाती है।
5. सतत लेखापरीक्षा व्यवहार में कैसे कार्य करती है?
विश्वसनीय डेटा स्रोतों का चयन करने और परीक्षणों को परिभाषित करने से निरंतर ऑडिटिंग शुरू होती है।
उदाहरण के लिए, एक विनिर्माण कंपनी नकारात्मक स्टॉक शेष, असामान्य सामग्री बर्बादी और अनुमोदन के बिना खरीद के लिए स्वचालित जांच स्थापित कर सकती है।
जब कोई अपवाद प्रकट होता है, तो ऑडिटर जांच करता है कि क्या यह वास्तविक नियंत्रण कमजोरी या वैध लेनदेन को दर्शाता है।
परिणामी निष्कर्षों को प्रलेखित किया जाता है और प्रबंधन को सूचित किया जाता है।
स्वचालित अलर्ट के लिए जांच की आवश्यकता होती है; वे स्वचालित रूप से धोखाधड़ी या लेखांकन त्रुटियों को साबित नहीं करते हैं.
6. सतत लेखापरीक्षा बनाम सतत निगरानी क्या है?
ये शर्तें संबंधित हैं लेकिन इनकी जिम्मेदारियां अलग-अलग हैं।
लगातार ऑडिटिंग चयनित जोखिमों और नियंत्रणों पर स्वतंत्र आश्वासन प्रदान करने के लिए आंतरिक लेखा परीक्षकों द्वारा किया जाता है।
सतत निगरानी आमतौर पर प्रबंधन द्वारा दैनिक व्यावसायिक प्रक्रियाओं की निगरानी करने और अपवादों पर प्रतिक्रिया देने के लिए किया जाता है।
उदाहरण के लिए, वित्त प्रबंधक प्रतिदिन अतिदेय प्राप्य की निगरानी कर सकता है, जबकि आंतरिक ऑडिट स्वतंत्र रूप से परीक्षण करता है कि कंपनी की क्रेडिट-नियंत्रण प्रक्रिया प्रभावी ढंग से काम करती है या नहीं।
आईआईए ने सितंबर 2025 में निरंतर ऑडिटिंग और निगरानी पर अद्यतन मार्गदर्शन जारी किया।
7. यूएई के व्यवसाय इन दृष्टिकोणों को कैसे लागू कर सकते हैं?
व्यवसायों को अपने सर्वोच्च प्राथमिकता वाले वित्तीय और परिचालन जोखिमों के साथ शुरुआत करनी चाहिए।
एक व्यावहारिक कार्यान्वयन प्रक्रिया में शामिल हैं:
महत्वपूर्ण व्यावसायिक जोखिमों को पहचानें।
मौजूदा लेखांकन और परिचालन नियंत्रणों की समीक्षा करें।
जोखिम आधारित आंतरिक लेखापरीक्षा योजना तैयार करें।
स्वचालित परीक्षण के लिए उपयुक्त लेनदेन का चयन करें।
अपवाद मानदंड और रिपोर्टिंग आवृत्ति स्थापित करें।
चिह्नित लेनदेन की जांच करें.
निष्कर्षों की रिपोर्ट करें और सुधारात्मक कार्रवाइयों की निगरानी करें।
यूएई के लिए टब और कॉर्पोरेट टैक्स, प्रासंगिक जांच में गुम चालान, असामान्य समायोजन और लेखांकन रिकॉर्ड और कर कामकाजी कागजात के बीच विसंगतियां शामिल हो सकती हैं।
कोई भी दृष्टिकोण वैधानिक ऑडिट या संघीय कर प्राधिकरण परीक्षाओं का स्थान नहीं लेता है।
8. विनिमय ऑडिट की तैयारी में कैसे मदद कर सकता है?
प्रभावी आंतरिक ऑडिटिंग के लिए सटीक लेनदेन रिकॉर्ड आवश्यक हैं।
विनिमय चालान, खरीद, व्यय, ग्राहक और आपूर्तिकर्ता बही-खाते, इन्वेंट्री प्रबंधन और वित्तीय रिपोर्टिंग के लिए सामान्य लेखांकन सुविधाएँ प्रदान करता है।
ये रिकॉर्ड अकाउंटेंट को अतिदेय शेष, असामान्य खर्च, इन्वेंट्री अंतर और लेनदेन इतिहास की जांच करने में मदद कर सकते हैं।
तथापि, विनिमय के समर्पित सतत ऑडिट इंजन, स्वचालित विसंगति का पता लगाने, जोखिम-स्कोरिंग उपकरण और आईआईए मानकों के अनुपालन को स्वतंत्र रूप से सत्यापित नहीं किया गया है.
व्यवसायों को कार्यान्वयन से पहले डेटा निर्यात, पहुंच नियंत्रण और किसी भी आवश्यक ऑडिट स्वचालन सुविधाओं की उपलब्धता की पुष्टि करनी चाहिए।
Frequently Asked Questions
Related Topics
Published by Satyam mahajan
Our editorial and compliance specialists create practical guides, tax calculation rules, and operational strategies to empower Indian small business owners and accountants.